- 質問の前に、渡す情報と管理権限を必要な範囲へ絞る。
- 24問から対象業務に合う項目を選び、回答と根拠を確認する。
- 開始条件・担当・期限を決め、契約中の変更と終了時まで記録する。
この記事の目次を見る
発送代行会社へ、顧客の氏名と住所が入った一覧を送る。Web制作会社へ、管理画面のアカウントを渡す。経理代行会社へ、取引先の情報が入った資料を共有する。
仕事を任せるとき、情報やシステムへのアクセスも一緒に渡す場面があります。
「セキュリティ対策はしていますか」と聞いて、「はい、対策済みです」と返事をもらった。それでも、今回渡す情報を、誰が、どこで、どう扱うかが分からなければ、確認はまだ残っています。
最初に行うのは、送る予定のファイルの項目と、渡す予定の権限を書き出すことです。不要な情報を減らしたうえで、今回の業務に必要な質問を選びましょう。
この記事では、委託先へ聞く24項目と、回答を確認して仕事を始めるまでの手順を紹介します。印刷用の質問シートと、回答を編集できるCSVも用意しました。
新人社員:発送代行会社から「対策しています」と返事が来ました。顧客一覧を送っていいですか?
R.A.I:まず、今回の作業に必要な列だけにしましょう。そのうえで保存先、使う人、外部への共有先を確認します。
新人社員とR.A.Iの会話、本文の相談・回答例は架空の解説です。R.A.Iは株式会社レイズの公式AIキャラクターです。
最初に聞く6問と、確認の進め方
最初の打ち合わせでは、次の6問から始めてください。相手の会社全体について漠然と聞くよりも、今回の仕事を指定すると、確認すべき範囲が見えてきます。
| 最初に聞くこと | 確認したいこと | 質問シートの番号 |
|---|---|---|
| 今回の作業に、どの情報が必要ですか | 渡す情報を必要な項目に絞れるか | Q01 |
| どこへ保存し、どこからアクセスしますか | 保存先と、情報を扱う場所が分かるか | Q02 |
| 誰が、どの権限で触れますか | 作業に必要な人と操作に限定できるか | Q05 |
| 別会社や外部サービスにも渡りますか | 契約相手の先にある行き先を把握できるか | Q03 |
| 事故の疑いを、いつ・どう知らせますか | 原因の確定を待たずに第一報を受けられるか | Q18・連絡先はQ17 |
| 終了後、何を返し、何を消しますか | データとコピーが残る場所を確認できるか | Q12 |
この6問で全確認が終わるわけではありません。情報の種類や管理権限が分かったら、後半の24項目から必要な質問を選び、設定・資料・記録と照合します。
個人データの取扱いを委託する場合には、委託元にも、委託先を必要かつ適切に監督する義務があります。個人情報保護委員会のガイドラインは、適切な委託先の選定、委託契約、委託後の取扱状況の把握を示しています。契約書を交わす前から、仕事を任せている間まで確認を続けることが必要です。出典:個人情報保護委員会「通則編」3-4-4
本記事の質問シートは、個人データに加えて未公開の業務情報や管理権限を確認するための実務用ひな形です。法令が一律に定めた24項目ではありません。医療・金融・マイナンバー等を扱う業務では、対象分野のルールに沿った確認を加えてください。
回答を回収した後に、根拠の確認と、開始条件の合意が続きます。
STEP 1 委託先へ渡す情報と権限を一枚にする
ファイルの列名と、渡す権限を確認する
まず、送る予定のファイル、共有するフォルダ、使ってもらう管理画面を確認します。委託契約書や仕様書も横に置き、今回任せる作業と照らし合わせてください。
架空の例として、発送代行へ渡す顧客一覧に、氏名・住所・電話番号・購入商品・過去の購入履歴・問い合わせ内容が入っていたとします。今回の発送に過去の購入履歴や問い合わせ内容を使わないなら、その項目を外したファイルを用意します。
Webサイトの更新を頼む場合も同じです。記事の編集だけで済む仕事に、顧客情報の一括出力や管理者の追加権限まで必要かを確認します。
情報を渡す前に減らすこと、必要な権限に絞ることは、委託元が実行できる対策です。 個人情報保護委員会のガイドラインも、委託業務に必要のない個人データを提供しないことを前提としています。出典:個人情報保護委員会「通則編」3-4-4
| 最初に書く項目 | 記入する内容 |
|---|---|
| 今回の業務 | 作業内容、成果物、契約期間 |
| 渡す情報 | ファイルの項目、概算件数、受渡しの頻度 |
| 渡すアクセス権 | 対象システム、閲覧・編集・出力・管理の区分、期限 |
| 減らせるもの | 不要な項目、不要な権限、架空データで進められる工程 |
| 影響 | 情報が漏れた場合と、業務が止まった場合に困ること |
| 社内の担当 | 業務責任者、確認担当者、開始を承認する人 |
質問シートの1ページ目を埋めれば、この整理ができます。何を渡しているか分からない場合は、実際にファイルを送る人、アカウントを発行する人へ確認しましょう。
確認の範囲は、今回の仕事で決める
公開済みの写真だけを渡す単発のバナー制作と、顧客情報へアクセスできるECの運用保守では、必要な確認が違います。
| 委託する仕事の例 | 先に確認すること | 見落とさずに追加すること |
|---|---|---|
| 公開素材だけのバナー制作 | 素材、作業範囲、納品方法 | 非公開の企画や管理権限を追加するときの見直し |
| 顧客情報を使う発送代行 | 必要項目、受渡し、作業者、再委託、消去 | 紙の帳票、印刷ミス分、配送工程で渡す情報 |
| ECの運用保守 | 管理権限、多要素認証、更新、記録、事故連絡 | 顧客情報の出力、独自機能、バックアップと復旧 |
| 問い合わせを処理するクラウド | 契約法人、データの取扱条件、保存先 | 自社の共有設定、利用者、生成AI等への連携 |
件数だけで優先順位を決めないことも大切です。少数でも機微な情報を扱う場合や、システム全体を変更できる権限を渡す場合は、影響が大きくなります。情報の内容、権限、業務停止時の影響を合わせて、確認する順番を決めてください。
同じ相手でも、任せる仕事が変われば、確認する範囲が変わります。
新人社員:ずっとお願いしている会社も確認するんですか?
R.A.I:はい。今どんな情報と権限を渡しているか確認します。途中で業務やツールが増えていることもあります。
STEP 2 今回の業務を指定して、確認を依頼する
該当する質問を選び、既存資料を先に見る
対象業務が決まったら、24項目のうち該当するものを選びます。システムを開発・変更しない仕事であれば、開発時の検証に関する質問は対象外とし、その理由を残します。
ただし、「個人情報を渡さないから全部対象外」とはできません。未公開の資料を扱うのか、管理画面に入るのか、業務を止める可能性があるのかも確認します。
相手がセキュリティに関する説明資料を公開している場合は、先に読んでください。質問に答えている箇所があれば、文書名・版・該当箇所をシートへ記入し、不明な点を絞って尋ねます。
確認方法は、情報の内容や規模に応じて選びます。個人情報保護委員会のガイドラインでは、現地へ赴く方法のほか、これに代わる合理的な方法による確認も示されています。一律に立入検査や内部資料一式の提出を求める必要はありません。出典:個人情報保護委員会「通則編」3-4-4 注3
新人社員:24問全部を、どの会社にも送るんですか?
R.A.I:今回の業務に合う質問を選びます。対象外にした項目は理由を残し、情報や権限が増えたら見直します。
そのまま調整して使える確認依頼文
依頼の目的は、今回の情報の扱いと双方の担当範囲をそろえることです。対象業務、回答してほしい質問、希望日を具体的に書きます。
件名:[対象業務名]の情報の取扱いに関する確認

[会社名・ご担当者名]様

[対象業務名]でお渡しする情報と、双方の管理範囲を確認するため、質問シートをお送りします。
対象は[情報の項目]と[システム・権限]です。
添付のうち[質問ID]について、今回の業務に適用される内容をご回答ください。

既存資料がある場合は、文書名・版・該当箇所のご案内で構いません。
詳細の共有が難しい場合は、伏字の資料や画面での説明など、確認方法をご相談ください。
未対応・確認中の項目は、現在の状態と対応予定をご記入ください。

回答希望日は[日付]です。
難しい場合は、確認可能な時期をお知らせください。
よろしくお願いいたします。
回答の期限や追加確認の範囲は、業務開始の時期と双方の体制を踏まえて相談します。追加費用が発生する確認や対策は、実施前に条件をそろえてください。
STEP 3 委託先へ確認する24項目
以下の質問は、今回の業務・サービス・利用プランに適用される内容で答えてもらいます。「会社として取り組んでいます」という説明を、対象の設定や運用へ結び付けるためです。
質問シートでは、情報を尋ねる項目には「回答済み・不明・対象外」、対策の実施状況を尋ねる項目には「実施済み・一部実施・未実施・不明・対象外」の欄があります。具体的な回答と根拠も記入してください。
A 今回の仕事と情報の扱いを確認する
| ID・確認すること | そのまま聞ける質問 | 回答と根拠の見方 |
|---|---|---|
| Q01 業務に必要な情報 | 今回の作業に必要な情報の項目と、その利用目的を教えてください。当社が渡す予定の情報から、削除・置換できる項目はありますか。 | 必要な項目を作業工程と対応付ける。仕様書や項目一覧で、不要な情報を外せるか確認 |
| Q02 保存先とアクセスする場所 | 当社の情報は、どのサービス・端末に保存され、どの国・地域からアクセスされますか。 | サービス・プラン、契約法人、保存国、バックアップ先、サポート等のアクセス元を確認 |
| Q03 再委託先と外部サービス | 今回の業務で、当社の情報を扱う別会社・個人事業者・外部サービスはありますか。追加・変更時にはどのように知らせますか。 | 相手先の名称、役割、渡す情報、変更通知を一覧にする。利用サービスと法律上の再委託の整理も確認 |
| Q04 作業者へのルール周知 | 今回の作業者に、情報の持ち出し・共有・事故連絡のルールをどのように周知していますか。 | 対象者、最近の実施日、外部スタッフ・途中参加者への周知を記録や説明で確認 |
Q03で「再委託はありません」と回答されたら、ファイル共有、メール配信、翻訳、文字起こしなどに使うサービスも確認します。相手が「再委託」と呼んでいない経路でも、情報の行き先として把握する必要があるためです。
一方で、外部サービスを使うだけで、すべてが法律上の再委託になるわけではありません。クラウドについては、提供者が個人データを取り扱うこととなっているかが判断の基準になります。契約で取り扱わない旨が定められ、適切にアクセス制御されている場合等は、取扱いの委託に当たらないことがあります。出典:個人情報保護委員会 Q7-53
その場合でも、利用者自身の安全管理措置は必要です。自社の共有設定や利用者管理まで不要になるわけではありません。出典:個人情報保護委員会 Q7-54
外部サービスの一覧を集め、契約と実際の取扱いを確認します。図は情報の行き先を整理する模式図です。
新人社員:再委託なしなら、情報はその会社だけにありますよね?
R.A.I:外部の共有・翻訳・AIサービスも確認しましょう。まず行き先を集めて、契約と実際の扱いを調べます。
Q02では、保存国とアクセス元を分けて聞きます。「国内サーバー」という回答だけでは、外国にある事業者による取扱いまでは分かりません。反対に、外国のサーバーへ保存するだけで一律に外国第三者提供になるわけでもありません。契約主体、提供者の取扱い、日本国内での取扱い等の条件を合わせて確認してください。出典:個人情報保護委員会 Q12-3、Q12-4
B 情報に触れる人と端末を確認する
| ID・確認すること | そのまま聞ける質問 | 回答と根拠の見方 |
|---|---|---|
| Q05 アカウントと権限 | 誰が当社の情報やシステムにアクセスし、何を操作できますか。個人別のアカウントと業務に必要な権限で管理していますか。 | 閲覧・編集・出力・管理の範囲と、共用アカウントの有無を権限表等で確認 |
| Q06 多要素認証の適用範囲 | 今回使うアカウントには、多要素認証をどこまで適用していますか。対象外の入口はありますか。 | 対象システム・利用者、強制か任意か、保守用等の例外を確認。秘密を伏せた設定画面等を使う |
| Q07 権限を取り消す手順 | 担当変更・退職・契約終了の際、誰がいつアクセス権を取り消し、完了を確認しますか。 | 実行担当と期限、外部招待・APIトークン等の対象、完了記録を確認 |
| Q08 作業端末の管理 | 当社の情報を扱う端末について、更新・画面ロック・紛失時の保護をどのように管理していますか。 | 会社管理・私物の区分、更新、保存データの暗号化、紛失時の連絡と停止を確認 |
多要素認証は、パスワードに加えて、所持している機器等の別の要素で本人を確認する仕組みです。ここで確かめたいのは、「導入できるか」と「今回の入口で使われているか」の違いです。
例えば、「社内メールでは多要素認証を使っています」という回答でも、今回アクセスするECの管理画面まで対象とは限りません。対象システムとアカウントを指定して聞き返します。
新人社員:多要素認証に対応しているそうです。これで確認完了ですか?
R.A.I:今回使うアカウントへ適用されているか聞きます。使える機能と、実際の設定は分けて確認します。
権限を発行するのが自社なら、取消の担当も自社で決めます。「先方の担当者が退職したら知らせてもらう」「連絡を受けた自社担当が停止する」「停止結果を記録する」と、両者の作業をつないでおきましょう。
クラウドの利用者管理や認証設定は、利用者側が行う対策にも関わります。相手の説明を受け取るときに、自社が設定する部分も確認してください。出典:IPA「クラウドサービス安全利用の手引き」
C 受け渡しと、残るコピーを確認する
| ID・確認すること | そのまま聞ける質問 | 回答と根拠の見方 |
|---|---|---|
| Q09 送信と共有の方法 | 情報はどの方法で受け渡し、共有先・有効期限・誤送信をどう確認しますか。 | 相手指定の共有か、一般公開リンクかを確認。架空ファイルの設定見本や受渡し手順を見る |
| Q10 手元への保存と紙の扱い | 当社の情報を端末、USB、個人用クラウド、紙へ複製することはありますか。許可範囲と廃棄方法を教えてください。 | 持出し、保存・施錠、回収・削除・廃棄の手順を確認。共有フォルダ以外のコピーも対象 |
| Q11 生成AI等への入力 | 今回の情報を生成AI、文字起こし、翻訳等の外部ツールへ入力する予定はありますか。ある場合は、その条件を教えてください。 | サービス・プラン、入力項目、学習利用、保存期間、閲覧者、外部連携、削除、利用合意を確認 |
| Q12 終了時の返却と消去 | 契約終了時に、何をいつ返却・消去し、どの記録で完了を確認できますか。 | 通常データ、端末コピー、再委託先、バックアップを分け、期限と完了確認の方法を見る |
Q09では、「クラウドで渡します」という方法名から一歩進めます。受信者を限定しているか、リンクを転送された人も閲覧できるか、有効期限を設定するかを確認してください。自社から送る側の設定も同じです。
Q11の生成AI利用では、学習利用の条件に加え、入力した内容や処理ログが残る期間、閲覧できる人、外部連携先を確認します。「学習に使われない」という説明だけでは、これらの扱いは分かりません。
個人情報保護委員会は、生成AIに個人情報を入力する際の利用目的との関係や、個人データを入力する際の機械学習等への利用条件について注意を促しています。実際に使うサービス・プランの規約と設定を確認し、今回の仕事で入力してよい情報を合意しましょう。出典:個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」
新人社員:AIの学習に使われなければ大丈夫ですか?
R.A.I:保存期間、閲覧できる人、外部連携も確認します。どの情報を入力してよいか、先に合意しましょう。
Q12では、契約終了と同時にすべてのバックアップを消せるとは限りません。残るデータ、通常利用を停止する時点、消去される時期を分けて聞きます。法令に基づく保存が必要なら、根拠・期間・利用制限も記録してください。
「終了後すぐ削除します」という回答には、「端末のダウンロードフォルダやバックアップも含みますか」と追加すると、具体的な範囲が分かります。
D システムの保守と確認記録を見る
| ID・確認すること | そのまま聞ける質問 | 回答と根拠の見方 |
|---|---|---|
| Q13 更新と脆弱性への対応 | 今回の対象システムの更新と脆弱性情報の確認を、誰がどの手順で行いますか。 | 対象部品、確認・承認・適用の担当、緊急時の判断、更新できない場合の対応を確認 |
| Q14 開発・変更後の検証 | 変更前後にどんな検証を行い、問題があればどのように元へ戻しますか。 | 今回の機能・版が検証対象か、正常動作も確認するか、復旧方法と未修正事項が分かるかを見る |
| Q15 操作記録と異常の確認 | 誰がいつ閲覧・出力・変更したかを、どの範囲まで記録し、異常を確認していますか。 | 取れる記録と取れない記録、保存期間、確認担当、事故時の保全・提供方法を確認 |
| Q16 バックアップと復旧 | 消失や障害に備えたバックアップについて、戻せる範囲と最近の復旧確認結果を教えてください。 | 対象と取得頻度、復旧確認日、戻せた範囲、未確認の連携、復旧の担当・費用条件を確認 |
Webの保守契約では、「保守しています」という言葉の対象を具体的にします。サーバーだけが対象なのか、CMS、プラグイン、独自プログラムまで含むのかによって、次に確認する担当が変わります。
更新には、情報を確認する人、適用を承認する人、実際に作業する人がいます。どこで止まっているか分かるように、保守範囲と役割を表にしてください。委託する範囲と双方の実施事項を明確にする考え方は、IPAの実践資料でも扱われています。出典:IPA「サイバーセキュリティ経営ガイドライン実践のためのプラクティス集」5-2・5-3
バックアップでは、「毎日取得しています」の後に、「最近、どこまで戻したことがありますか」と聞きます。ファイルを保存できたことと、注文処理などの業務を再開できたことを分けて記録するためです。復旧時間についても、目標、実測、契約上の保証のどれかを確認します。
自社サイト側の点検を先に整理する場合は、Webサイト点検30項目を使ってください。保守作業の具体例は、EC・ブログで実施した対策事例でも紹介しています。
E 事故と変更が起きたときに動けるか確認する
| ID・確認すること | そのまま聞ける質問 | 回答と根拠の見方 |
|---|---|---|
| Q17 緊急連絡先 | 事故や不正アクセスの疑いがある場合、当社から誰にどう連絡し、つながらない場合はどこへ連絡できますか。 | 主窓口、受付時間、休日・夜間、代替窓口、自社の受信担当を連絡表にする |
| Q18 疑いの段階での第一報 | 当社情報の漏えい等や不正アクセスの疑いを把握したとき、どの段階で、何を、いつまでに第一報として知らせますか。 | 連絡の起点、合意する期限、判明した事実、不明点、暫定対応、次回報告を決める |
| Q19 調査と情報提供への協力 | 事故時の証拠保全、影響調査、委託元への説明は、誰がどこまで担当しますか。 | 記録の保全、影響調査、再委託先との連携、法定報告・本人通知への協力を確認 |
| Q20 変更時と継続中の再確認 | 担当者・保管先・再委託先・利用ツール・業務内容が変わるとき、どの変更をいつ通知し、対策を見直しますか。 | 変更通知と事前確認の対象、定期確認の周期、前回確認日と次回予定を確認 |
Q17で「窓口は24時間受け付けます」と書かれていても、専門担当者が24時間対応するという意味かは別途確認が必要です。受付、担当者への引継ぎ、対応開始の条件を分けて聞きましょう。
Q18は、原因調査が終わる前に共有する第一報の条件です。例えば、どの業務で、いつ疑いを把握し、何が分かり、何が分かっていないかを先に伝える運用を決めます。取引先へ知らせる人と、自社で受け取る人の双方を定めてください。
新人社員:原因を調べてから連絡してもらう方が正確では?
R.A.I:調査中でも、分かった事実を先に共有する条件を決めます。不明点と次の報告予定も第一報に入れます。
| 先に合意すること | 記入する内容 |
|---|---|
| 連絡の起点 | どのような疑い・事実を把握したときに連絡するか |
| 第一報の期限 | 双方が合意する期限と、時間外の扱い |
| 連絡先 | 主窓口、代替窓口、連絡手段 |
| 最初に共有する内容 | 把握した日時、対象業務・情報、判明した事実、不明点、暫定対応 |
| 続報 | 次回報告予定、調査担当、情報共有の方法 |
ここで決める契約上の連絡条件と、法律上の報告・通知は分けて扱います。「すべての事故は24時間以内に委託元へ通知する法律がある」という意味ではありません。
報告対象となる個人データの漏えい等では、原則として委託元・委託先双方に報告義務が生じ、所定の委託元通知により委託先の報告義務が免除される仕組みがあります。委託元が報告を行う場合も、相手に調査資料の提供等で協力してもらう必要があります。出典:個人情報保護委員会「通則編」3-5-3-2・3-5-3-5
連絡体制や記録の準備には、IPAのインシデント対応の手引きが参考になります。すでに事故が疑われている場合は、平時の質問票の回収を待たず、初動対応マニュアルの手順で社内報告と拡大防止へ進んでください。
F 合意と根拠を残す
| ID・確認すること | そのまま聞ける質問 | 回答と根拠の見方 |
|---|---|---|
| Q21 双方の担当範囲 | 当社と貴社のどちらが、設定・アカウント管理・更新・バックアップ等を担当するか、今回の業務で該当する範囲を確認できますか。 | 実施者・承認者、クラウド提供者の範囲、追加費用の条件、担当が決まっていない作業を確認 |
| Q22 利用目的と守秘の合意 | 今回の情報を使える目的と、守秘・目的外利用の制限は、どの契約・条項に定めますか。 | 対象情報、許可する処理、二次利用・AI学習等の扱い、外部スタッフへの適用を契約等で確認 |
| Q23 認証・監査等の確認資料 | 今回の業務の対策を確認できる認証・監査報告・運用記録等はありますか。確認できる範囲と日付を教えてください。 | 取得主体、有効性、対象範囲、監査期間、今回の業務との対応を確認。資料がない場合は代替方法を相談 |
| Q24 追加確認と改善の進め方 | 回答に不明点や未対応が残った場合、どの方法で追加確認し、誰がいつまでに対応しますか。 | 確認方法・費用・範囲、改善担当、期限、完了を確かめる資料を決める |
Q21で見つけたいのは、「相手がやっているはず」と双方が考えている作業です。例えば、クラウド側はファイルを保管する機能を提供し、共有相手の指定は利用者が行う場合があります。制作会社、サービス提供者、自社のどこが設定し、誰が確認するかを書いておきましょう。出典:IPA「クラウドサービス安全利用の手引き」
Q22では秘密保持契約、委託契約、サービスの利用規約を照合します。秘密保持について合意していても、事故連絡の期限や終了時の消去まで具体的に決まっているかは、該当する条項で確認します。
STEP 4 「対策済み」の回答を、範囲と根拠で確かめる
回答した人と、確認した人の記録を分ける
相手からシートが返ってきたら、各回答を次の5点で読みます。
- 対象:今回の業務・サービス・アカウントの話になっているか。
- 実施内容:何を、誰が、どのように行っているか。
- 根拠:資料、設定画面、作業記録等のどこで確認できるか。
- 日付:いつの状態を示す回答・資料か。
- 例外:対象外の入口や、未対応の部分はあるか。
質問シートには、委託先の「実施済み」という回答と、委託元の「確認済み」を別々に残します。回答を受け取っただけなら、根拠の照合が済んだ扱いにはしません。
資料の量を増やすよりも、今回の質問へ答える根拠を確認します。図中の回答は架空例です。
| 委託元の確認状態 | 意味 | 次に行うこと |
|---|---|---|
| 未確認 | 回答・根拠をまだ確認していない | 確認担当を決めて着手する |
| 確認済み | 今回の項目について、必要な説明や根拠と照合した | 対象・方法・確認日を残す |
| 追加確認 | 対象や運用が分からない、説明に食い違いがある | 不足する点を指定して聞き返す |
| 改善待ち | 必要な対策が未実施等で、対応を待っている | 担当・期限・完了確認の方法を決める |
| 対象外 | 今回の業務には当てはまらない | 理由を残し、業務変更時に見直す |
「確認済み」は、その項目の確認状態です。相手企業全体の安全を保証する評価には使いません。
曖昧な回答には、一つ具体的な質問を返す
次は、架空の回答と聞き返しの例です。
| 返ってきた回答 | まだ分からないこと | 聞き返す質問 |
|---|---|---|
| 大手クラウドなので安全です | 今回のプランと自社側の設定 | 今回のプランで、共有先と管理権限をどちらが設定しますか |
| 多要素認証を導入しています | 今回使う入口への適用 | 当社の管理画面を使うアカウントへの適用範囲を教えてください |
| ISMSを取得しています | 今回の契約業務が対象か | 登録証の対象範囲と、今回の業務の対応を確認できますか |
| 再委託はありません | 外部ツールへの入力 | 共有・翻訳・AI要約に使う外部サービスも教えてください |
| 終了後すぐ削除します | コピーとバックアップの扱い | 保存先ごとの削除時期と、例外として残すものを教えてください |
| 問題があれば報告します | 原因が分かる前の第一報 | 原因未確定でも、分かった事実を先に知らせる条件を決められますか |
聞き返すときは、「もっと詳しく」よりも、対象と不足している点を指定します。
ご回答ありがとうございます。
Q06について、今回使用する[管理画面・アカウントの範囲]に多要素認証が適用されるかを確認したいと考えています。
適用対象と例外の有無、確認できる資料をご案内ください。
認証は、制度・取得主体・範囲を確認する
認証や監査の資料は、相手の取組を確認する材料になります。使うときは、制度の目的と、今回の業務への関係を確認してください。
| 資料・制度 | 確認すること |
|---|---|
| ISMS認証 | 登録証の組織・対象範囲・有効性。今回の業務やサービスが範囲に含まれるか |
| プライバシーマーク | 契約する事業者が付与対象か。登録の有効性と、今回の情報の取扱条件 |
| SECURITY ACTION | 情報セキュリティ対策への取組を自己宣言する制度であること。今回の運用は別途確認 |
| 監査・診断の報告 | 対象、実施時期、確認した範囲、残る課題と対応状況 |
ISMS認証の範囲は、必ずしも会社全体とは限りません。ロゴだけで判断せず、登録証と今回の契約業務を照合します。出典:ISMS-AC「ISMS適合性評価制度」
プライバシーマークは、個人情報を保護する体制を評価する制度です。SECURITY ACTIONは中小企業の取組の自己宣言で、第三者認証とは区別します。出典:JIPDEC「プライバシーマークとは」、IPA「中小企業の情報セキュリティ対策ガイドライン」
ISMSの登録検索で見つからない場合も、直ちに未取得とは断定しません。公表への同意や掲載時期のずれがあるため、登録証や認証機関による確認を使います。出典:ISMS-AC「認証取得組織検索」
新人社員:認証マークがあるので、全部任せてよさそうです。
R.A.I:何の制度で、どの法人・業務が対象か見ます。今回の仕事に適用される資料を使って確認しましょう。
内部資料を出せない場合は、確認方法を変える
相手の設定画面や内部資料には、別の顧客の情報や、公開できない構成が含まれる場合があります。そのままの提出を求めず、必要な事実を確認する方法を相談します。
例えば、該当する部分の抜粋、個人名や識別情報を伏せた画面、持ち出しを伴わない画面説明、監査報告の要約などです。どの方法で何を確認したかを記録します。説明だけで十分か、設定や運用記録の照合も必要かは、扱う情報と権限、事故時の影響で判断してください。
資料の持ち出しが難しい旨、承知しました。
確認したい点は、Q12の[今回のデータの削除対象と時期]です。
該当部分の要約、伏字の資料、画面でのご説明など、確認可能な方法をお知らせください。
新人社員:内部資料は提出できないと言われました。
R.A.I:伏字の画面、該当箇所の閲覧、監査の要約などを相談します。必要な事実が確認できる方法を選びましょう。
確認のために、パスワード・秘密鍵・APIキー・顧客の原本データを質問シートへ添付してもらう必要はありません。受け取った回答シートや説明資料も、必要な担当者だけに共有して保管します。
STEP 5 未対応が残ったら、条件と期限を決める
完了数ではなく、残った内容で判断する
24項目のうち何項目に丸が付いたかだけで、取引の可否を決めないでください。
例えば、教育の実施記録は十分に確認できても、顧客情報の保存先が分からないままでは、今回の受渡しを判断できません。逆に、今回行わない開発の項目が対象外でも、それを未対応として数える意味はありません。
まず「不明」と「未実施」を分けます。不明は、追加で確かめることが残っている状態。未実施は、行っていないと分かっている状態です。必要な法的条件と、今回の業務で解消すべき重要事項を整理し、社内の責任者が次の判断を記録します。
| 判断 | 今回の状態 | 次の行動 |
|---|---|---|
| 開始可 | 必要な条件を確認し、責任者が残るリスクを確認した | 合意した情報・権限・期間で業務を始める |
| 条件付きで開始 | 必要な法的条件を満たし、業務範囲の限定等によって合意できる課題が残る | 利用条件、担当、期限、再確認日を決めて承認する |
| 確認・改善まで保留 | 情報の行き先や権限管理等、今回の重要条件が不明・未充足 | 実データや本番権限の提供を待ち、確認・改善を進める |
| 見送り | 必要条件を満たせず、合理的な代替方法にも合意できない | 情報を渡さない方式や別の委託先を検討する |
条件付き開始は、必要な法的条件の未充足を承認する仕組みではありません。また、「いずれ直す予定です」という回答だけで、開始後の課題を完了扱いしないでください。
今回の業務・情報・権限・期間を特定して判断します。項目数による自動判定は行いません。
新人社員:未対応が1つあれば、取引は中止ですか?
R.A.I:何が未対応かで判断します。重要な条件が未確認なら提供を待ち、範囲を絞って進められるかを検討します。
条件付きで進めるなら、対象と期限を具体的にする
架空の例として、EC保守会社から「顧客情報の出力権限が必要」と言われたものの、用途がはっきりしない場合を考えます。
この場合は、最初に架空データを使う検証環境で作業範囲を確認できます。本番の顧客情報や強い管理権限を渡す条件は、必要性と対策が分かってから決めます。
| 記録すること | この架空例で書く内容 |
|---|---|
| 先に進める範囲 | 架空データを使った検証環境での作業 |
| 開始を保留する範囲 | 本番顧客情報の出力、本番の管理権限付与 |
| 確認すること | 出力が必要な工程、必要な項目と権限、保存・消去方法 |
| 担当と期限 | 回答する委託先担当、確認する自社担当、双方で決める日付 |
| 本番開始の判断 | 根拠を確認後、合意した条件と承認者を記録 |
実際に委託を続けている場合は、突然の停止で生じる影響も考慮し、停止・制限・移行の手順を決めます。すでに事故が疑われる場合の拡大防止は、平時の改善計画とは別に進めてください。
合意した内容を、契約と担当者の作業へ反映する
質問シートで合意できた内容は、契約書、別紙、仕様書、利用規約のどこに反映されるかを確認します。
| 合意する事項 | 関連する質問 | 確認する内容 |
|---|---|---|
| 対象情報と使う目的 | Q01・Q22 | 何をどの業務に使い、独自の利用をどう扱うか |
| 対策と役割 | Q05〜Q10・Q13〜Q16・Q21 | 誰が実施・承認するか、どこから追加費用か |
| 再委託と外部ツール | Q02・Q03・Q11 | 情報の行き先、変更通知、事前の協議・合意 |
| 事故時の連絡と協力 | Q17〜Q19 | 連絡の起点・期限・方法、記録保全・調査・報告への協力 |
| 確認と改善 | Q20・Q23・Q24 | 確認方法、範囲、費用、担当、改善期限 |
| 終了時の処理 | Q07・Q10・Q12 | 返却、アクセス取消、通常データとコピーの消去 |
これは合意事項を整理するための表です。責任上限、損害賠償、費用負担等は、契約担当者が相手の条件と業務実態を踏まえて確認します。実行する人が決まっていない対策は、開始前に担当を決めましょう。
IPAの実践資料でも、委託するITサービスの対策について、委託元・委託先で調整し、合意を契約へ反映する例が示されています。出典:IPA「プラクティス集」5-3
STEP 6 契約中の変更と終了時まで確認する
変わった箇所を再確認する
質問シートに回答してもらった後も、仕事の内容は変わります。問い合わせ内容の要約に生成AIを使い始めた、担当者が交代した、保存サービスが変更された、といった場合は、該当する項目を再確認します。
| 変更があったもの | 主に見直す質問 |
|---|---|
| 渡す情報の項目・件数・目的 | Q01・Q22 |
| 保存先・アクセス元・サービスのプラン | Q02・Q09・Q12・Q21 |
| 再委託先・外部サービス・AI等の利用 | Q03・Q11 |
| 作業者・管理権限・接続方法 | Q04〜Q08 |
| システム・保守範囲・復旧条件 | Q13〜Q16・Q21 |
| 事故、連絡体制、規約・契約条件 | Q17〜Q20・Q22〜Q24 |
定期確認の時期も決めます。頻度は、扱う情報、権限、業務への影響に応じて設定してください。「年1回さえ確認すればよい」という一律の回数ではありません。変更があった場合は、次の定期確認を待たずに必要な項目を確認します。出典:個人情報保護委員会「通則編」3-4-4
終了時は、アクセスとデータを別々に確認する
契約が終わったら、返却するもの、利用を止めるもの、消去するものを分けて確認します。
| 終了時の対象 | 確認すること |
|---|---|
| 返却するデータ | 形式、対象期間、受領日、内容を確認した担当者 |
| アカウント・外部招待 | 誰がいつ権限を取り消したか |
| APIトークン・連携 | 接続の解除、必要な認証情報の失効、利用停止の確認 |
| 共有リンク | 相手が使うリンクの解除・アクセス停止 |
| 通常データ・端末コピー・紙 | 保存先ごとの削除・回収・廃棄と、その完了記録 |
| 再委託先が持つ情報 | 委託先を通じた終了処理と完了の確認 |
| バックアップ等 | 残る情報、利用制限、消去される予定日 |
| 法令上保存する情報 | 保存の根拠、期間、アクセス・利用の制限 |
アカウントを止めたことと、保存されたコピーを消したことは、別々に記録します。
新人社員:契約が終わったら、アカウントを消せば完了ですね?
R.A.I:保存されたデータの返却・消去も確認します。端末コピー、再委託先、バックアップの扱いまで記録します。
未完了の処理には、担当と期限を付けます。削除報告を受け取る場合も、「削除しました」という一文だけで終えず、対象、実施日、残る例外が分かる形にしてください。クラウドの利用終了時のデータの扱いも、契約前に確認しておく項目です。出典:IPA「クラウドサービス安全利用の手引き」
レイズでの独自検証
「アカウントを止めました」で、確認を終えてよいか
レイズでは、架空の顧客一覧10件と、自作のファイル共有環境を使い、情報の受渡しから終了処理までを試しました。アカウントの停止、別の入口の取消、保存済みデータの消去を、それぞれ確かめる実験です。
実施日は2026年10月21日。Mac内だけで動く実験環境をCodexで自動操作しました。アカウント、API、共有リンクを別々に止める必要がある仕組みを、説明用に意図して用意しています。実在サービスやレイズの本番運用で不備を発見した結果ではありません。
今回対応付けた質問は、Q01・Q05・Q07・Q09・Q10・Q12の6問です。実際のHTTP応答15件と取得したCSV、保存ファイル、バックアップからの復元結果を記録しました。各条件の試行は1回です。
1. 送る前に、顧客一覧を9列から5列へ減らした:Q01
架空の業務を「冊子の発送」と決め、発送ID・氏名・郵便番号・住所・商品の5列だけを渡す仕様にしました。元の一覧には電話番号・メール・購入履歴・問合せ内容も入れ、送信用CSVを作る際に除きました。
取得したCSVを読み直すと、10件のまま、列は指定した5列になっていました。相手の安全性を確認する前に、渡す情報そのものを減らせます。
この5列は今回の実験仕様です。実際の配送で電話番号等が必要なら、使う工程を確認して項目を決めます。「発送なら常に5列でよい」という結果ではありません。
2. アカウントを止めても、別の入口から10件を取得できた:Q07
実験環境には、ログイン済みの利用者が使う入口、システム連携用のAPI、リンクを知っていれば使える共有URLの3経路を作りました。APIは、別のプログラムがデータを取得する入口です。
アカウントだけを止めて、同じ3経路をもう一度試しました。
| 確認した経路 | 停止前 | アカウントだけ停止 | 3経路をすべて取消後 |
|---|---|---|---|
| ログイン済み利用者の入口 | 10件取得・HTTP 200 | 取得拒否・HTTP 401 | 取得拒否・HTTP 401 |
| 発行済みAPIトークン | 10件取得・HTTP 200 | 10件取得・HTTP 200 | 取得拒否・HTTP 401 |
| ログインなしの共有リンク | 10件取得・HTTP 200 | 10件取得・HTTP 200 | 対象を返さない・HTTP 404 |
アカウント停止後も、APIと共有リンクからは10件を取得できました。 APIトークンと共有リンクも取り消した後は、今回試した3経路すべてで取得できなくなりました。
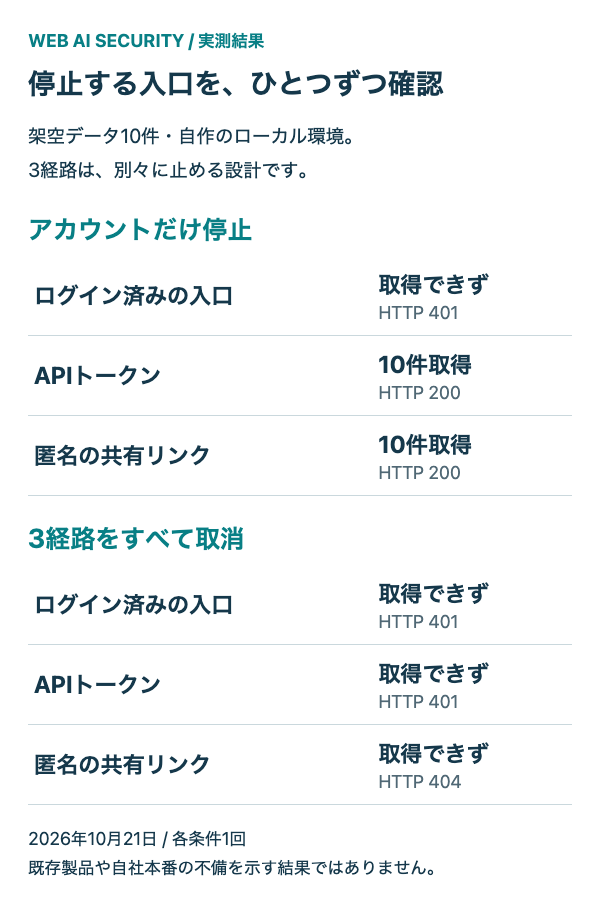
これは独立した入口を設けた今回の実装での結果です。実サービスで何が連動して失効するかは、仕様と実際の動作で確認します。質問シートには「アカウント停止済み」だけでなく、API・共有リンク・既存のログイン状態も確認したかを記録してください。
3. 使える人と操作を制限して、許可した利用者でも確認した:Q05・Q09
次に、アカウントをいったん有効に戻し、共有リンクを指定した利用者だけが使える設定へ変えました。ログインなしの要求と、別の認証値を送る要求はHTTP 403。指定した利用者の認証値ではHTTP 200となり、10件を取得できました。
また、発送用の利用者に持たせていた管理権限を外しました。ユーザー管理の可否を返す確認用の入口はHTTP 200から403に変わり、指定した利用者によるCSV取得は200のままでした。ユーザーの追加・削除操作そのものは、この実験には実装していません。
拒否されることに加えて、必要な人が、必要なデータを取得できることも確かめます。なお、別の認証値での確認は実験上の拒否確認であり、実在サービスの別テナント・別組織との分離を試したものではありません。
4. 共有元を消しても、コピーとバックアップに10件が残った:Q10・Q12
最初に取得したCSVを、実験用のダウンロード済みコピーとして保存しておきました。3経路を取り消した後も、このコピーの内容は変わりませんでした。
| 行った操作 | 実際に確認したこと |
|---|---|
| 3経路のアクセスを取り消す | 事前に保存したコピー10件は、そのまま読めた |
| 共有元のCSVを削除する | 共有元は消えたが、保存済みコピーとバックアップには10件が残った |
| 保存済みコピーを明示的に削除する | コピーのファイルがなくなった。バックアップ本体は残った |
| バックアップからそのまま復元する | 削除したはずの共有用データ10件を復元できた |
| 削除対象の一覧を復元処理に適用する | 共有用データを除外し、復元先のレコードは0件になった |
復元は、共有サービスから切り離した実験ファイルで行いました。バックアップ本体と復元例は実験の証拠として保持しています。今回確認したのは、残存と復元時の除外です。バックアップの完全消去や、記憶装置からの復元不能までは確認していません。
Q12の記入見本も「一部実施」としました。通常データ・手元のコピー・バックアップの状態を分けて書けば、「削除しました」という回答の範囲が具体的になります。
質問シートには、回答の後に「何で確かめたか」を残す
新人社員:アカウント停止を確認しても、まだ終わりではないんですね。
R.A.I:別の入口と保存済みコピーも確認します。バックアップが残るなら、その扱いも別に記録しましょう。
今回の実測を、元の質問シートと同じ列の6問の記入見本CSVにまとめました。実験用の記入例であり、実在の委託先に対する評価表ではありません。通常の24問の空欄CSVは、自社の業務条件を記入して使ってください。
今回の試験では、多要素認証、再委託先の管理、生成AIの利用条件、事故時の連絡体制等は確認していません。24問全体の合格件数や安全度は算出しません。まず1業務について、渡す情報、使える入口、終了時に残るコピーをシートへ書き出すことから始めてください。
実験の手順・実行コード・元の応答記録は再実行用資料(社内保管)に保存しています。利用者の管理とサービス終了時のデータ取扱いを確認する考え方は、IPA「クラウドサービス安全利用の手引き」も参照してください。
よくある疑問
認証がない小さな会社は避けるべきですか?
認証の有無だけで採否を決めず、今回必要な対策と、その運用を確認してください。個人事業者なら、存在しない社内組織を求めるよりも、本人が使う端末、保存先、アカウント、事故連絡、終了処理を具体的に確認します。
認証を取っていないことと、必要な対策が確認できないことは、区別して判断します。
ISMSやプライバシーマークがあれば、質問は不要ですか?
登録の有効性、契約する事業者、今回の業務への関係を確認します。認証資料で確認できる項目は活用し、重複する説明の負担を減らしましょう。今回の権限、情報の行き先、事故連絡等の個別条件は、資料と契約を照合します。出典:ISMS-AC、JIPDEC
相手が内部資料を出せないと言ったら、どうしますか?
まず理由を確認し、該当部分の抜粋、伏字、閲覧限定の説明等を相談します。重要な条件を合理的な方法で確認できなければ、その情報や権限の提供は保留します。資料提出の可否だけでなく、必要な事実を確認できたかで判断してください。
大手クラウドが、自社のシートに回答してくれません。
公開のセキュリティ資料、利用規約、サービス仕様、提供される監査資料等を使って、該当箇所を自社で記録します。情報が不足する質問を絞って、問い合わせ窓口へ確認します。クラウド側の仕様確認と、自社が行う共有設定・利用者管理を合わせて進めてください。出典:IPA「クラウドサービス安全利用の手引き」
小規模な委託にも、24項目すべてを送りますか?
今回の業務で該当するものを選びます。公開素材を渡すだけでシステムにも接続しない業務なら、不要な技術項目を対象外にできます。ただし、その理由を残し、非公開情報や権限を追加するときに再確認します。
クラウドや海外のサーバーを使う場合は、必ず再委託や本人同意が必要ですか?
一律には決まりません。提供者が個人データを取り扱うこととなっているか、契約とアクセス制御、取扱主体や場所などによって整理が変わります。保存国だけで結論を出さず、情報の流れと利用条件を集めて確認してください。出典:個人情報保護委員会 Q7-53、Q12-3、Q12-4
昔からの取引先にも、今から確認できますか?
現在の業務、渡している情報、付与している権限を整理し、契約当初から変わった点を確認してください。「今回は情報の取扱いと双方の管理範囲を整理したい」と目的を伝え、実務を把握する担当者と確認します。
相手のWebサイトを検査すれば、委託先の安全性が分かりますか?
公開Webの検査で確認できるのは、その検査範囲で外から観測できる状態です。委託先内部の権限、顧客データの処理、再委託の実態、事故対応は、質問と資料等で確かめます。Webの検査結果を会社全体の安全保証には使いません。
新人社員:外から見る検査と、この質問シートは両方必要なんですね。
R.A.I:確認できる範囲が違います。任せる業務に合わせて、公開Webの状態と、内部の運用・契約を確かめましょう。
質問シートで、最初の1社を確認する
最初からすべての取引先へ一斉に送らず、顧客情報を渡す業務や管理権限を付与する業務など、優先して確認する1件を選びましょう。
質問シートでは、次の順に記入します。
- 自社が、対象業務・情報・権限と確認担当を記入する。
- 今回使う質問を選び、対象外には理由を書く。
- 委託先に具体的な回答と根拠を記入してもらう。
- 自社が根拠を確認し、追加質問と残る課題を整理する。
- 開始条件、担当、期限、承認者、次回確認日を決める。
PDFには、質問24項目、業務整理、追加確認、開始判断、変更・終了時の記録欄があります。印刷して書き込むか、PDFの注記機能を使って記録できます。CSVは、表計算ソフトで回答と確認状況を編集するための形式です。
記入済みのシートは、取引先の内部情報を含みます。共有する担当者と保管場所を決めて管理してください。
出典・参考資料
確認日:2026年10月16日。制度・法令の説明は下記の一次資料を参照し、質問文、回答例、記入欄、図解はレイズが本記事向けに作成しています。
| 資料 | 主に参照した内容 |
|---|---|
| 個人情報保護委員会:個人情報保護法ガイドライン 通則編 | 委託先監督、安全管理、再委託、漏えい等の対応、委託元への通知 |
| IPA:中小企業の情報セキュリティ対策ガイドライン 第4.0版 | 基本対策、委託・外部サービスの責任、自己宣言制度の位置づけ |
| IPA:中小企業のためのクラウドサービス安全利用の手引き | 提供者と利用者の分担、利用者管理、契約、保存先、終了時のデータ |
| 個人情報保護委員会:Q7-53 | クラウドでの個人データ取扱いと、第三者提供・委託の判断 |
| 個人情報保護委員会:Q7-54 | 提供に該当しない場合でも必要な利用者側の安全管理措置 |
| 個人情報保護委員会:Q12-3 | 外国サーバーへの保存と外国第三者提供の区別 |
| 個人情報保護委員会:Q12-4 | 外国事業者・国内サーバーの場合の取扱い |
| 個人情報保護委員会:生成AIサービスの利用に関する注意喚起等 | 入力の利用目的、機械学習等への利用条件 |
| ISMS-AC:ISMS適合性評価制度 | 認証の目的と対象範囲 |
| JIPDEC:プライバシーマークとは | 個人情報保護の体制を評価する制度 |
| IPA:中小企業のためのセキュリティインシデント対応の手引き | 連絡体制、記録、初動、調査・証拠保全 |
| IPA:サイバーセキュリティ経営ガイドライン実践のためのプラクティス集 | 委託範囲、役割、契約への反映、サプライチェーンの連携 |
| ISMS-AC:認証取得組織検索 | 登録組織・範囲の確認、公表同意と掲載時差 |
自社サイトの状態も、無料で確認する
取引先へ質問するとき、自社が管理しているWebサイトについても、現在の状態を確認しておきましょう。
Web AI Securityは、自社サイトの公開情報をもとに、最大10ページ・40項目を無料で確認します。目安は約3分です。 結果を見ながら、自社側で見直す点を整理してください。検査結果のPDFを取得する際は、会社名・メールアドレスの入力が必要です。
委託先内部の管理や情報の取扱いは、この記事の質問シートと資料等で確認します。取引先・委託先のWeb検査を検討する場合は、対象と実施方法を無料相談でご相談ください。