例えば、担当者が変わったあとも、前任者の管理者IDが残っていたら。受注処理のために保存した顧客CSVを、業務に関係のない人まで開ける状態だったら。
こうした運用は、店舗で確認して直すことができます。
まず管理者一覧を開き、今も使っている人のIDだけが残っているかを確認してください。次に、ダウンロードした顧客CSVの保存先を見直します。この二つが、今日始める点検です。
futureshopには、管理者の権限制御や認証、決済などのセキュリティ機能があります。店舗はその機能を使い、作業PC、取り出した顧客情報、独自に追加したプログラムを管理します。公式のセキュリティ対策ガイドも、店舗自身が実施する対策を案内しています。
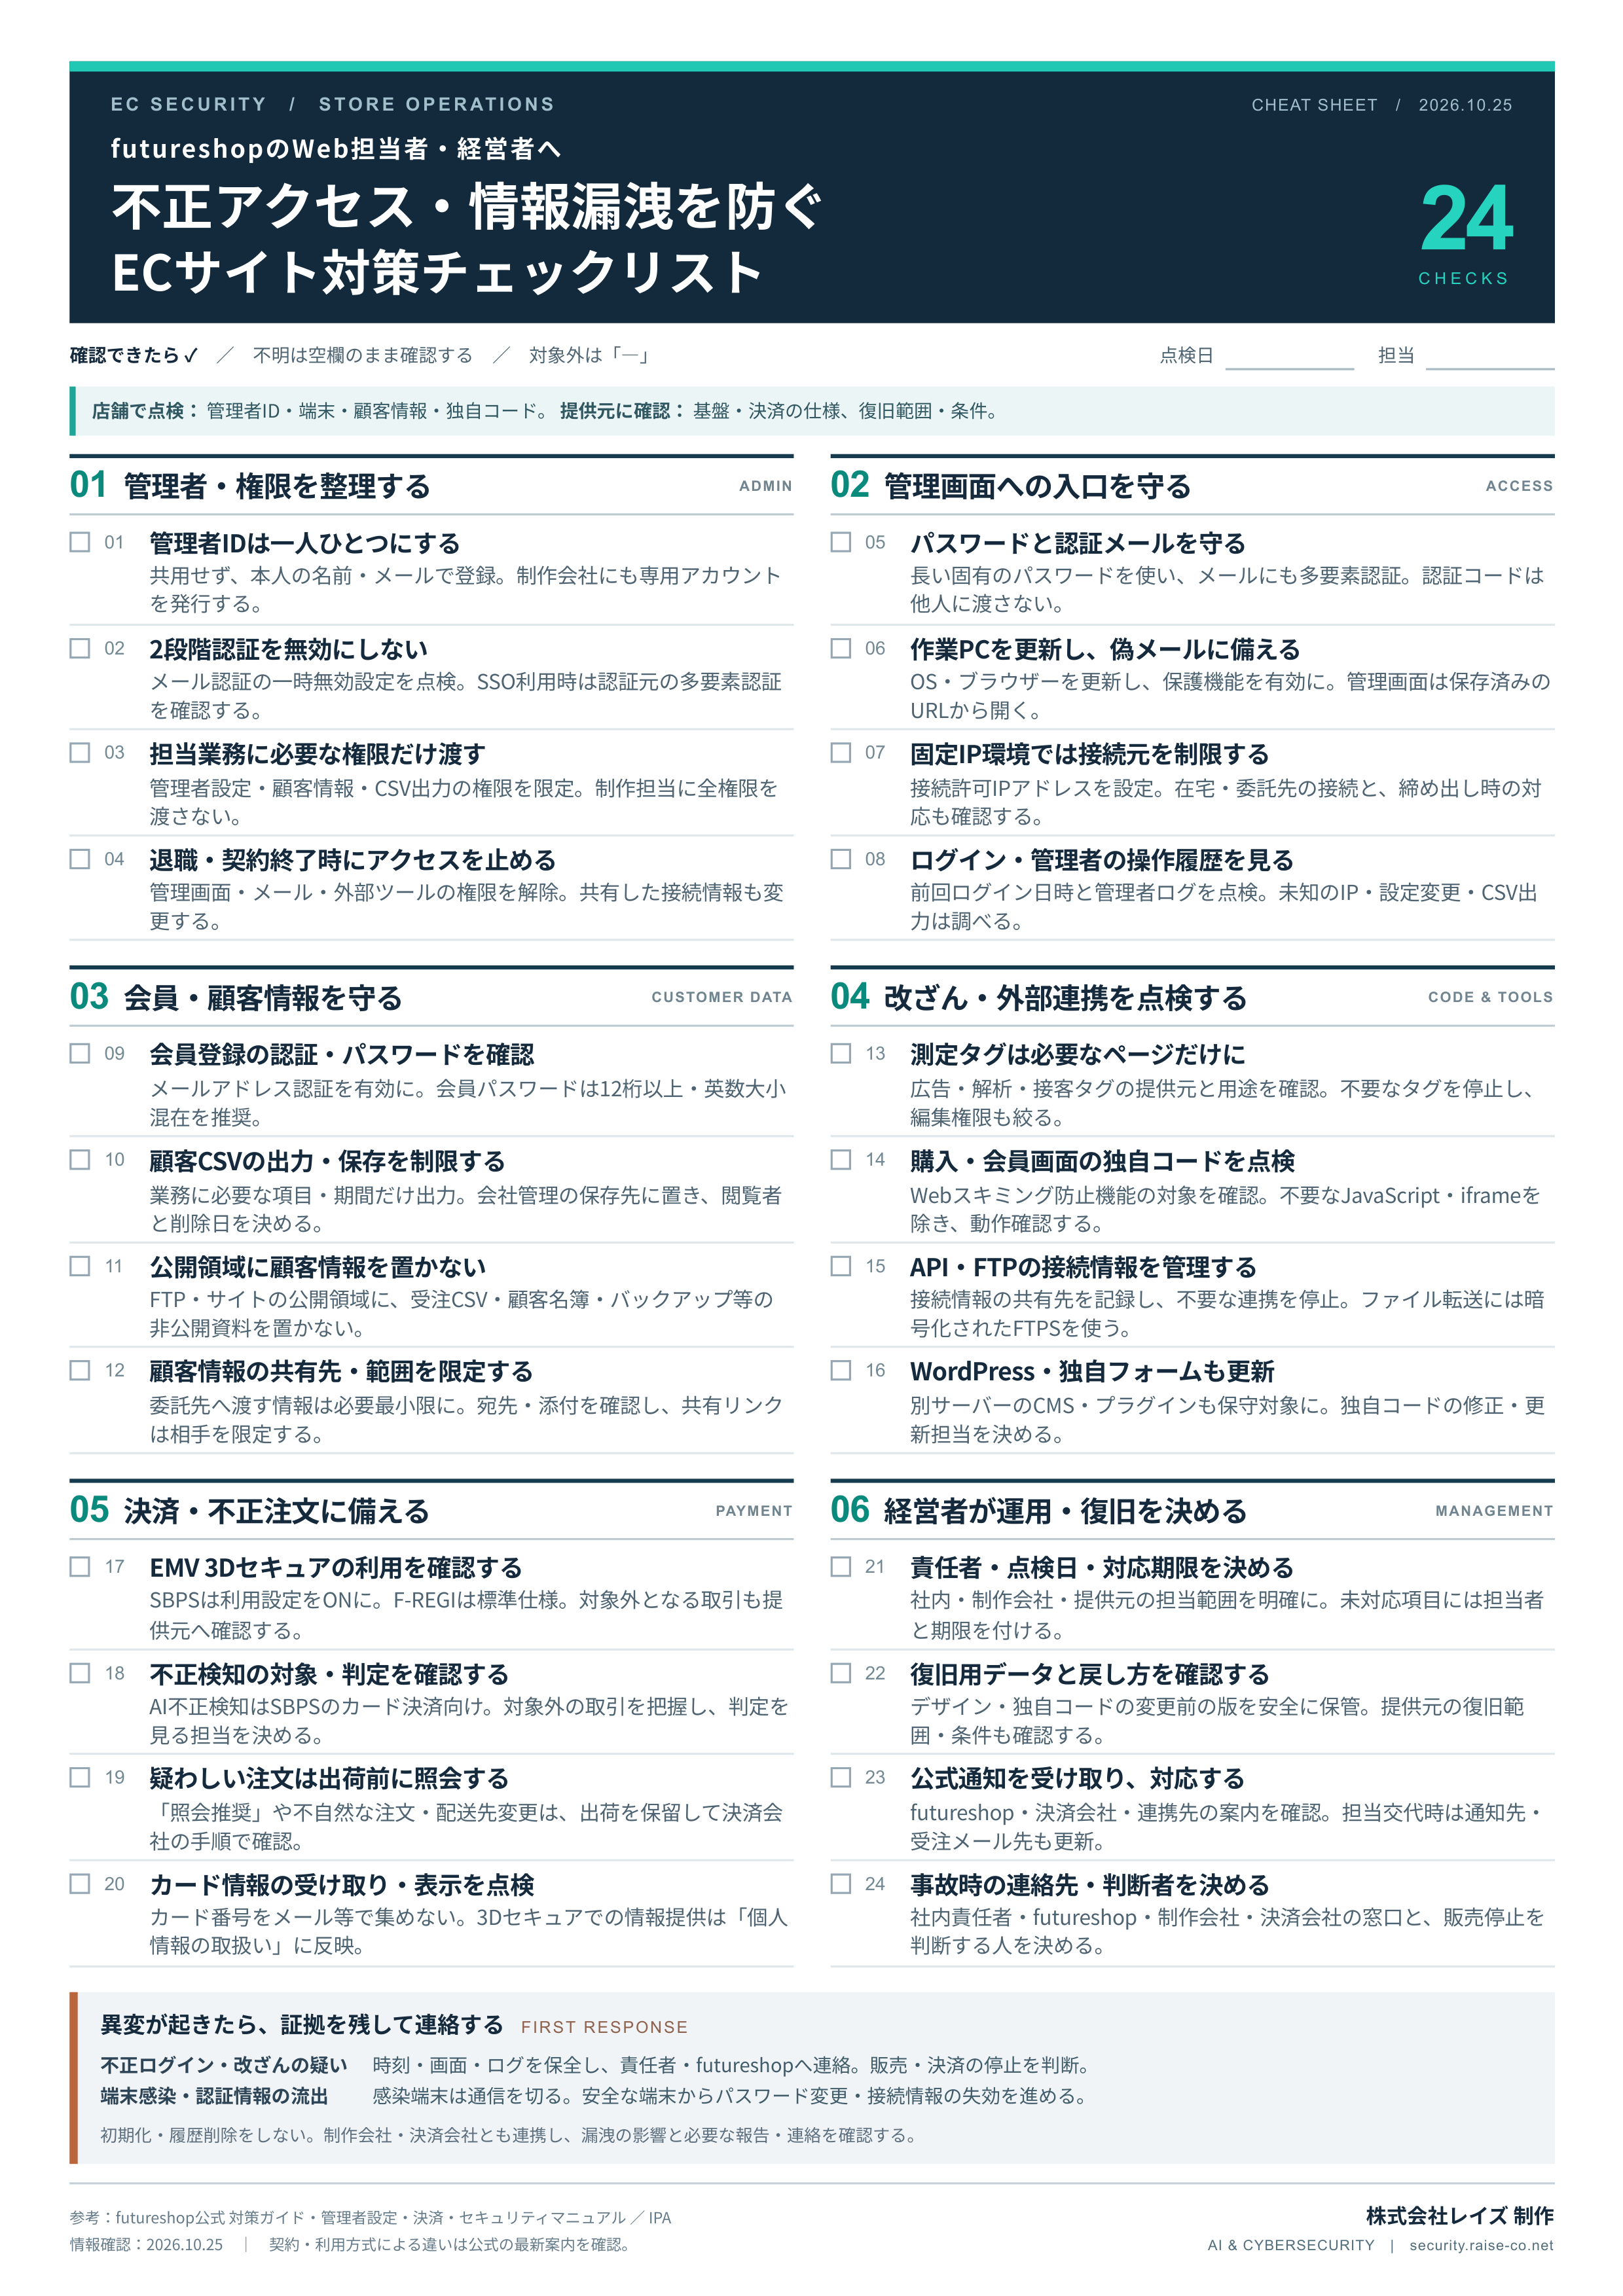
ここでは、Web担当者と経営者が一緒に確認する24項目を紹介します。番号は、A4一枚のチェックリストと共通です。
この記事の目次を見る
1 最初に、自社が管理する範囲を整理する
制作会社へ点検を頼むときは、対象と確認してほしいことを具体的に伝えます。
表は横にスクロールして確認できます。
| 対象 | 店舗で整理すること | 主な確認先 |
|---|---|---|
| 管理者ID・作業PC | 利用者、権限、端末の更新担当 | 社内の管理者・IT担当 |
| 顧客CSV・受注メール | 保存先、共有相手、保存期間、送信先 | 受注担当・委託先 |
| 外部タグ・ブログ・独自フォーム | 用途、設置場所、更新担当 | 制作・保守会社、連携サービス提供元 |
| サービス基盤・決済 | 契約に含まれる対策、利用条件、復旧範囲 | futureshop、決済会社 |
独自に導入したプログラムは、公開後の更新や改ざんへの対策も含めて担当を決めます。futureshopも、独自プログラムやCMSの管理を店舗側で行うよう案内しています。ECサイトのセキュリティ
例えば「併設ブログの更新担当は誰か」「不要になった連携を誰が停止するか」まで、担当者名と確認日を残します。
2 管理者IDと作業PCを点検する
01管理者IDは一人ひとつにする
担当者ごとにIDとメールアドレスを登録します。制作会社にも専用アカウントを用意し、誰の操作かを追える状態にします。
022段階認証を無効にしない
メール・パスワード方式では、認証コードの受信先と一時無効設定を確認します。共通IDでログインするSSOを使う場合は、認証元で多要素認証を確認します。ログインセキュリティ
03担当業務に必要な権限だけ渡す
制作、受注処理、顧客情報の出力など、担当業務に合わせて権限を設定します。特に管理者設定を変更できる権限は、管理責任者に絞ります。管理者設定
04退職・契約終了時にアクセスを止める
管理画面に加え、メール、ファイル共有、広告・解析ツールも確認します。共有した接続情報は変更し、連携への影響と作業完了を記録します。
05パスワードと認証メールを守る
サービスごとに長い固有のパスワードを使い、認証メールを受け取るアカウントにも多要素認証を設定します。認証コードを他人に渡さない運用も徹底します。
06作業PCを更新し、偽メールに備える
OSとブラウザーを更新し、ウイルス対策などの保護機能を有効にします。管理画面は保存済みのURLから開き、突然届いたメールからのログインを避けます。
07固定IP環境では接続元を制限する
固定IPを利用できる店舗は、接続許可IPアドレスの設定を検討します。在宅勤務や委託先の接続、入れなくなった場合の対応も、設定前に確認してください。接続元の制限
08ログイン・管理者の操作履歴を見る
前回ログイン日時と管理者ログを確認します。見慣れないIPやCSVの出力、設定変更は、担当者の作業記録と照合して調べます。管理者ログ一覧
会話例:新人社員と案内役AI「R.A.I」
新人社員「制作会社の担当者が変わったときも確認するんですね」
R.A.I「はい。新しい担当者の権限を設定し、旧担当者のアクセスを終了するところまで確認しましょう」
3 顧客CSVの保存先・共有先を確認する
受注データをCSVとして取り出すと、情報の保管先はPCや共有フォルダーへ広がります。ダウンロードしたファイルは店舗が管理する対象です。管理画面のセキュリティ
09会員登録の認証・パスワードを確認
会員登録時のメールアドレス認証とパスワード条件を確認します。公式ガイドでは12桁以上、英数字・英大小文字を混在させる条件を推奨しています。会員機能の設定
10顧客CSVの出力・保存を制限する
業務に必要な項目・期間に絞って出力します。保存先は会社が管理する場所に統一し、閲覧できる人と削除する日を決めます。
11公開領域に顧客情報を置かない
商品画像などを置くWebサーバーの公開領域に、顧客CSVやバックアップを保存しないでください。リンクを貼っていなくても、URLから見られる可能性があります。公開領域の注意点
12顧客情報の共有先・範囲を限定する
委託先には必要な情報だけを渡し、共有相手を指定します。送信前に宛先・添付を確認し、作業終了後に共有を解除する担当も決めます。
保存先を見つけたら、「受注担当だけが閲覧」「月末に作業用コピーを削除」など、実際のルールを書き残します。保存期間は業務や法令上の必要性に合わせ、正式な記録と一時的な作業用コピーを整理してください。
4 外部タグ・WordPress・独自フォームを点検する
13測定タグは必要なページだけに
広告・解析・接客サービスのタグについて、提供元、用途、出力先を確認します。不要なタグは影響を調べて停止し、編集できる人も絞ります。測定タグ一覧
14購入・会員画面の独自コードを点検
Webスキミングは、改ざんしたページなどで入力情報を盗む手口です。futureshopの防止機能は対象画面で外部コードの読み込みを制限します。店舗が追加したコードも確認し、不要な処理を除きます。Webスキミング防止機能
15API・FTPの接続情報を管理する
システム間のAPI連携やファイル転送の接続情報について、共有先と用途を記録します。不要な連携は停止し、futureshopサーバーへのファイル転送は暗号化されたFTPSを使います。作業環境のセキュリティ
16WordPress・独自フォームも更新
併設ブログの本体・プラグインと、独自フォームの保守担当を確認します。更新前の状態を残し、更新後は表示・購入・問い合わせなど、影響する操作を確かめます。
用途が分からないコードは、制作会社に設置目的を確認します。削除や更新の前に、戻し方と動作確認の範囲まで決めてください。
5 決済設定と不正注文への対応を確認する
17EMV 3Dセキュアの利用を確認する
カードの本人認証を行う機能です。公式マニュアルでは、SBPSは利用設定をONにし、F-REGIは標準仕様とされています。対象外の取引や補償条件も、利用する決済会社に確認します。EMV 3Dセキュア
18不正検知の対象・判定を確認する
「AI不正検知 for futureshop」はSBPSのカード決済向けです。対象外の取引があるため、自店の利用範囲を確認し、判定を見る担当者を決めます。AI不正検知
19疑わしい注文は出荷前に照会する
「照会推奨」の表示や不自然な注文内容がある場合は、出荷を保留して確認します。配送先の変更も注文経緯と照合し、決済会社の手順で照会します。
20カード情報の受け取り・表示を点検
カード番号やセキュリティコードをメール・独自フォームで集めない運用にします。3Dセキュアでカード会社へ情報を提供することも、自店の「個人情報の取扱い」に反映します。必要な表示の案内
受注処理を自動化している店舗は、不正検知の結果が出荷担当へ届くかも確認してください。照会が必要な注文を、出荷前に止めて確認する手順を作ります。
6 24項目に担当者と期限を付ける
21責任者・点検日・対応期限を決める
各項目に確認日、根拠、担当者、期限を記録します。確認できない項目は「不明」と残し、調べる相手と次の確認日を決めます。
22復旧用データと戻し方を確認する
デザインや独自コードの変更前の版を安全に保存します。futureshopや連携先には、復旧できる対象、時点、依頼方法、条件を確認します。
23公式通知を受け取り、対応する
futureshop、決済会社、連携サービスの通知先を確認します。担当交代時は、受注メールや外部システムへの通知先も更新します。
24事故時の連絡先・判断者を決める
社内責任者、futureshop、制作会社、決済会社の窓口を一覧にします。販売や決済を一時停止する判断者と、不在時の代わりの担当も決めます。
不審なログインや改ざんを見つけたら、時刻・画面・ログを残して責任者と提供元へ連絡します。端末感染が疑われる場合は通信を切り、安全な端末から認証情報の変更を進めます。履歴の削除や初期化はせず、被害拡大を止める対応と調査を連携して進めてください。
新人社員「分からない項目があると、点検が終わらない気がします」
R.A.I「不明な点と確認する担当が分かれば、次の作業が決まります。確認した根拠と期限を残しましょう」
まずは管理者一覧と、顧客CSVの保存先を開いてみてください。そこで見つかった未対応項目に担当者と期限を付け、制作会社や社内の管理者と共有します。
A4一枚のチェックリストを使う
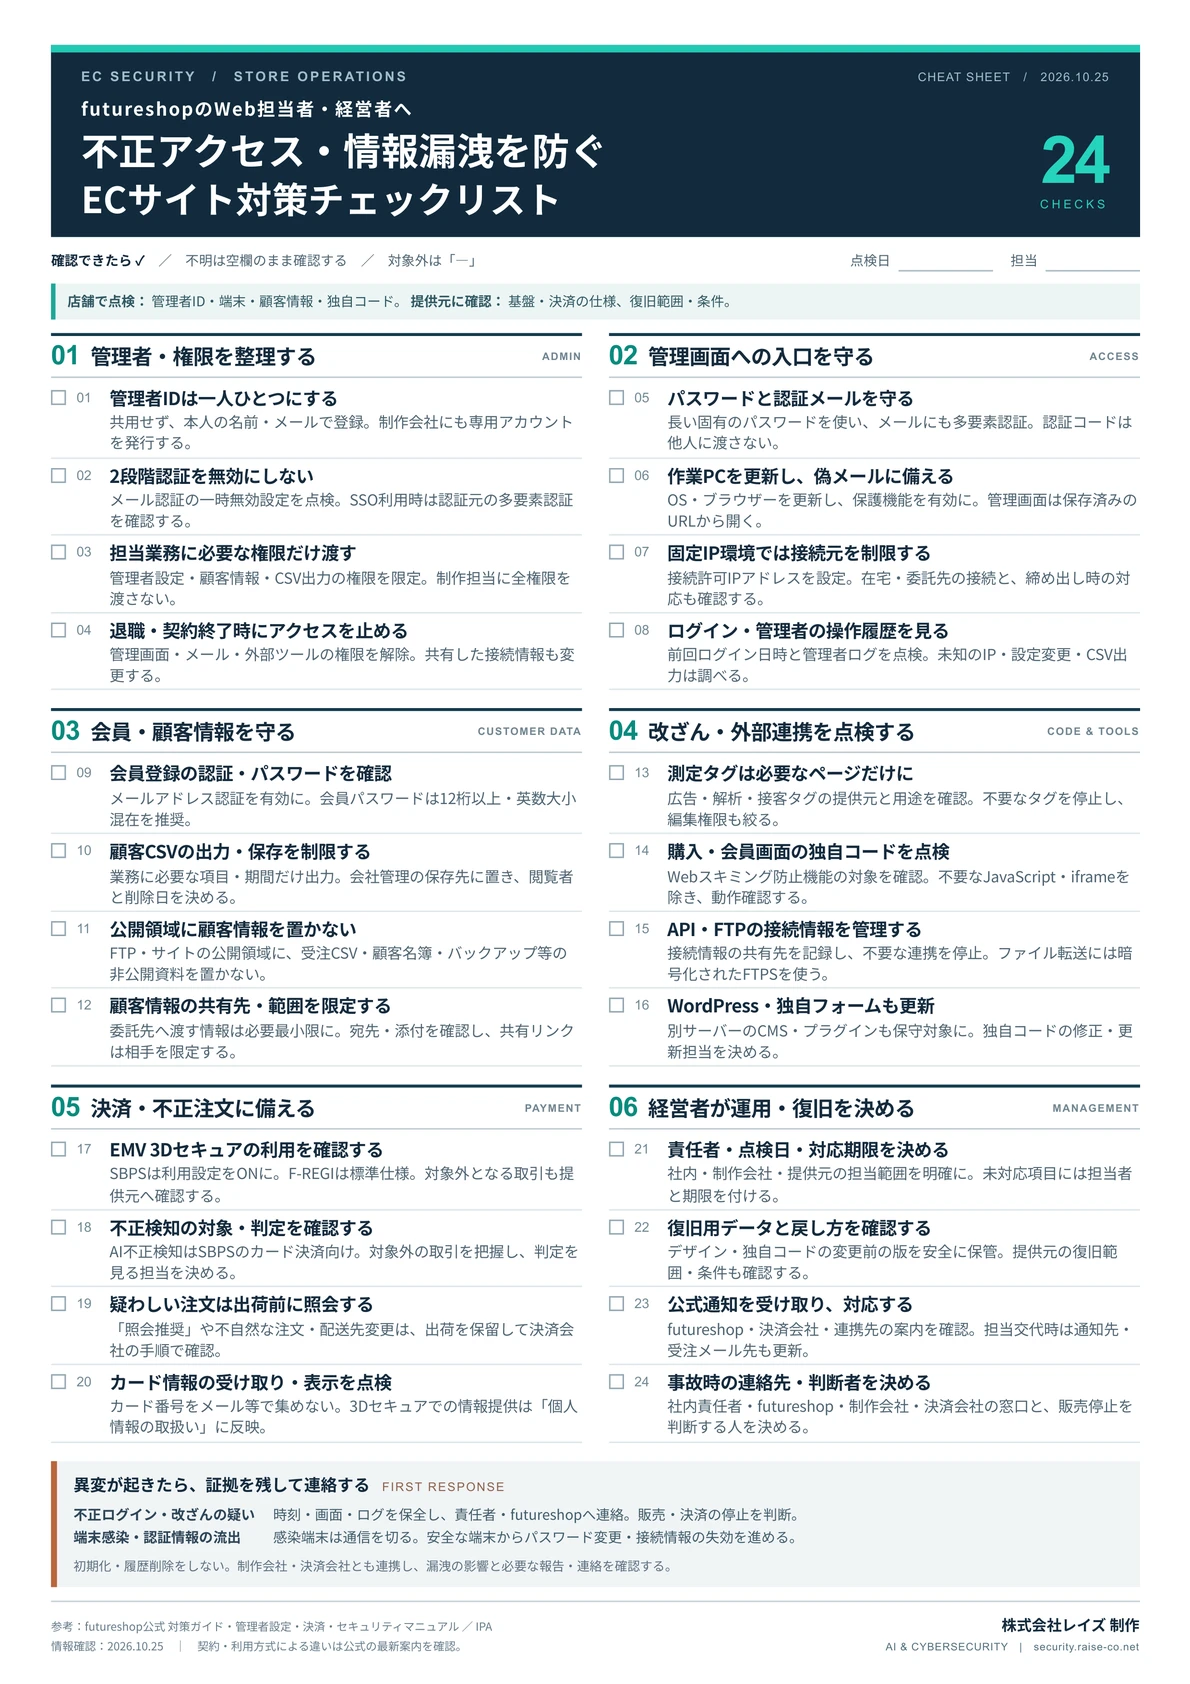
この記事と同じ24項目を、社内や制作会社との確認に使えます。
- PDF:A4一枚で印刷・配布
- PNG:画像として保存・共有
- CSV:Excelなどで担当者・期限・根拠を記入
公開サイトの状態は、レイズの無料Webセキュリティチェックでも確認できます。公開Web情報を対象とするため、管理者の権限や社内PC、顧客CSVの保管状況は、この記事の項目に沿って店舗内で確認してください。
情報確認:2026年10月25日。機能・画面・条件は契約や利用方式に応じて、各公式マニュアルで確認してください。