夕方、顧客管理システムを開いた社員が、身に覚えのない管理者ログインと、顧客データを出力した記録を見つけました。いつもの担当者は不在。保守会社の作業かもしれませんが、すぐには確認できません。
「何人分の情報が漏れたのか分からない」「間違いだったら大騒ぎになる」「サイトを止めたら注文を受けられない」。こうした迷いから、連絡が遅れることがあります。
最初にすることは、分かっている事実を責任者へ伝えることです。被害の確定や、詳しい報告書の完成を待つ必要はありません。
この記事は、異変を見つけた社員、対応責任者、IT管理者、保守会社が、判断と記録を引き継ぐためのマニュアルです。この架空の事案を例に6つのステップを説明し、第一報、保全依頼、報告の判断、再開の引き継ぎに使う書式を、印刷して書き込めるPDFにまとめました。
新人社員:漏れたかどうか分からないのに、報告していいですか?
R.A.I:疑いの段階で知らせましょう。「見つけた記録」と「まだ分からないこと」を分ければ、担当者が次の確認を始められます。
R.A.Iは、株式会社レイズの公式AIキャラクターです。この記事では、新人社員の疑問に答える架空の案内役として登場します。
A4縦・12ページ。連絡先、担当者、判断の根拠を書き込む形式です。登録は不要です。
いま異変に気づいた人へ。まず連絡し、拡大防止と記録を進める
すでに異変が起きている場合は、まず次の表で自分の役割を確認してください。社内に緊急対応手順がある場合は、その連絡先と権限に従って動きます。
表は横にスクロールして確認できます。
| あなたの立場 | いま行うこと | 次の人へ渡すもの |
|---|---|---|
| 異変を見つけた社員 | 発見時刻・対象・異変・した操作を責任者へ伝える。不在なら代行先へ連絡する | 第一報と折り返し先。分からない項目は「不明」と書く |
| 経営者・対応責任者 | 判断、操作、記録・連絡の担当を決める。停止する範囲と外部支援の要否を判断する | 担当者、緊急措置の範囲、次の状況確認時刻 |
| IT管理者・保守担当 | 症状に合わせて不正な通信やアクセスを制限し、ログの保全を進める | 操作時刻、対象、結果、残るアクセス経路、未取得の記録 |
一般の業務PCで感染が疑われる場合は、利用を止め、社内手順に沿ってネットワークから隔離します。画面を撮るために隔離を遅らせたり、通知を消そうとして再起動したりしないでください。医療機器や工場の制御設備など、人の安全に関わる機器は、設備ごとの緊急手順と専門担当者につなぎます。IPAの初動対応の手引き
独断の初期化・再インストール、ログやアカウントの削除は避けます。侵害が疑われる端末から管理者としてログインせず、原因と影響が未確認の段階で「安全です」と案内しないでください。
以下の6ステップは、説明の順番です。現場では、拡大防止・記録保全・報告判断を並行して進めます。 担当が一人なら、進行中の被害を抑える措置と連絡を優先し、実施時刻と操作を短く記録して、支援先に引き継ぎます。JPCERT/CCの対応マニュアル
この記事の目次を見る
STEP1 疑いの段階で社内第一報を出す
初めてなら、まず4点だけをメモして伝える
最初から記録票の全欄を完成させる必要はありません。紙やメモに「気づいた日時」「対象」「見えた異変」「自分がした操作」の4点を書き、社内で決めた連絡先へ伝えます。理由や影響範囲が分からなければ「不明」と書きます。
その後、分かった内容をPDF3ページの「社内第一報」へまとめます。操作と連絡の経過は5ページ、次の担当へ渡す内容は10ページです。どの欄に何を書くか迷う場合は、架空の状況と記入見本(3ページPDF)を先に読んでください。見本は学習用の別事例で、レイズで起きた事故や実際の試用結果ではありません。
最初に伝えるのは「いつ・何に・何が・何をしたか」
冒頭の社員が確認できたのは、管理画面にログインとデータ出力の記録があることです。誰が操作したのか、何が出力されたのか、社外へ渡ったのかは、まだ分かりません。
この段階で「顧客情報が流出しました」と断定する必要はありません。「管理画面に、身に覚えのない顧客データ出力の記録があります」と伝えます。海外IPの表示だけを理由に、不正アクセスと決め付けることもしません。
第一報には、次の4点を入れます。
- いつ気づいたか。 発見日時とタイムゾーン。ログに表示された発生時刻とは分ける。
- 何に起きたか。 端末名、アカウント、サービス名、URLなど、対象を特定できる情報。
- 何が見えたか。 通知の文言、成功・失敗の表示、データ出力の記録など、確認した事実。
- 何をしたか。 クリック、入力、通信の切断、設定変更など。何もしていなければ、その旨を書く。
相手が受け取ったことも確認します。チャットを送信しただけで反応がなければ、社内で定めた電話や代行先に切り替えてください。メールの乗っ取りが疑われるときは、そのメールだけに対応を依存せず、以前から確認できている電話番号など別の経路を使います。
新人社員:詳しい経緯を調べてから連絡した方が親切ですか?
R.A.I:まず4点を伝えてください。追加で分かったことは続報にします。調査を始める人と、いま見えている情報を早く共有しましょう。
コピーして使える社内第一報
全項目が埋まるまで待たずに送ってください。不明点と、次に確認してほしいことも記載します。
件名:【至急・状況確認依頼】[対象]で[確認した異変]
発見日時・タイムゾーン:
発見者・折り返し先:
対象の端末・アカウント・サービス・URL:
確認した事実:
根拠となる画面・通知・ログの保管先:
実施済みの操作・実施者・時刻:
現在の業務影響:
まだ分からないこと:
依頼したい対応:
受領した責任者・受領時刻:
次の状況確認時刻:
架空の記入例:「本日17時10分(日本時間)、顧客管理画面に管理者ログインと顧客データ出力の記録を確認しました。操作した人物、出力対象、外部流出の有無は未確認です。画面を保存し、設定変更はしていません。管理者と保守会社による確認をお願いします」。
第一報に顧客一覧を丸ごと添付する必要はありません。必要な情報と、閲覧者を限定した記録の保管先を伝えます。この書式は社内連絡用です。行政への報告には、該当する公式の手続きを使います。
STEP2 判断する人と操作する人を決める
小さな会社でも、役割を名前で埋める
専任のセキュリティ担当がいなくても、次の役割を割り当てます。「総務が対応」だけでは、誰が停止を判断するのか分かりません。担当者名と代行先を決めてください。
表は横にスクロールして確認できます。
| 役割 | 決めること・行うこと | 担当者が不在の場合 |
|---|---|---|
| 対応責任者 | 対応方針、業務の停止範囲、外部への依頼、再開を判断する | あらかじめ決めた代行者、または経営者へ引き継ぐ |
| 操作担当 | アカウント制限、通信隔離、ログ取得、復旧作業を実施する | 管理権限を持つ代行者か、契約先の保守担当へ依頼する |
| 記録・連絡担当 | 第一報、操作履歴、外部連絡、未完了作業をまとめる | 責任者が兼任者を指定する |
| 経営・個人情報管理・法務 | 法定報告、本人通知、取引先への説明、契約上の義務を確認する | 社内責任者が窓口となり、必要な専門家へ相談する |
役割は兼任できます。その場合も「誰が判断したか」と「誰が操作したか」を記録上で分けます。すでに社内手順で認められた緊急隔離まで、新たな会議の承認待ちにする必要はありません。
「責任者」「代行者」は、会社にその名前の役職があることを前提にした欄ではありません。「業務の停止や外部への依頼を誰が決めるか」「その人に連絡できなければ誰へ相談するか」を、自社で確認して名前を書きます。社長や総務担当などの肩書きだけで、権限を決め付けないでください。まだ決まっていなければ「未定」と記録し、平時に経営者と決めておく課題にします。
連絡先と一緒に「依頼できる範囲」も確認する
保守会社には、サービス名、契約を識別する情報、症状、希望する対応を伝えます。連絡先一覧には、営業時間外の窓口、代行先、契約情報の保管場所も書きます。パスワードや秘密鍵そのものは載せません。
「保守をお願いしているから、調査も全部してくれるはず」とは限りません。ログの取得、原因調査、復旧作業のどこまでを依頼できるか、費用や承認の条件を責任者が確認します。
冒頭の例なら、まず代行者が事案を受け取り、管理画面を操作できる担当へ連絡します。保守会社には、該当時間帯に正規の作業があったかと、ログを保全できるかを並行して確認します。
新人社員:担当者が今日は休みです。明日まで待ちますか?
R.A.I:代行者か経営者へ連絡しましょう。判断する人を決め、社内手順で認められた緊急措置を進めます。担当者の不在も記録に残してください。
STEP3 症状に合わせて被害が広がる経路を止める
PC、アカウント、Web、公開ファイルで対応を分ける
「とりあえず全部の電源を切る」「パスワードだけ変える」と一律に決めず、どこから被害が広がる可能性があるかを確認します。管理権限が必要な変更は、操作担当が実施します。
表は横にスクロールして確認できます。
| 症状 | 発見者が行うこと | 管理者・保守担当が行うこと | 結果の確認 |
|---|---|---|---|
| PCの感染や暗号化が疑われる | 利用を止め、社内手順に沿って通信を隔離し、症状と時刻を伝える | 隔離状態、ほかの端末や共有先への影響を確認。電源操作と保全方法を判断する | 有線・無線などの通信、共有先の影響、残る不明点を記録 |
| メール・クラウドの乗っ取りが疑われる | 別の確認済み経路で管理者へ連絡する | アカウント制限、セッションの失効、認証方法・転送・連携アプリ・権限を確認する | 新規接続と既存接続が止まったか、転送等が残っていないかを確認 |
| Web改ざんや管理画面への侵入が疑われる | 該当URL、画面、発見時刻を伝える。不審な画面で操作を続けない | 管理経路や該当機能の制限、必要な公開停止を判断し、変更前後の記録を確保する | 公開側と管理側の両方で制限の効果と業務影響を確認 |
| 顧客情報を含むファイルの誤公開 | URL、ファイル名、共有先を伝える | 公開リンクや個別共有を制限し、共有履歴とアクセス記録を確保する | 匿名公開と個別権限の両方を確認。既に取得された可能性は別に調べる |
通信を切る操作と、電源を切る操作を分ける
隔離とは、対象の機器がほかの機器や外部と通信できない状態にすることです。一般の業務PCでは、有線LANだけでなくWi-Fiなど別の接続も確認します。組織の端末保護機能で管理者が隔離する場合は、その操作結果を記録します。
電源断や再起動は、調査に必要なメモリー上の情報などを失わせる場合があります。通知を消す目的で繰り返さず、管理者が進行中の被害と記録保全の両方を見て判断します。通信を止めても破壊が進むなど緊急性がある場合は、その状況をすぐ伝え、電源操作を含む措置を判断してもらってください。IPAの手引き・初動対応
新人社員:LANケーブルを抜けば、もう切れていますよね?
R.A.I:Wi-Fiなど、別の通信も確認してください。操作した時刻と、切断を確認できた接続を管理者へ伝えましょう。
パスワード変更後も、残っている入口を確認する
メールの乗っ取りでは、攻撃者が転送先や連携アプリを追加している可能性があります。管理者は、侵害が疑われない端末と管理用アカウントから、次の点を確認します。
- 対象アカウントのサインインを制限し、ログイン状態である「セッション」を失効させる。
- 登録された多要素認証の方法、端末、回復手段に不審な追加がないか確認する。
- メール転送、受信ルール、連携アプリへの許可、管理者権限を確認する。
- 認証情報の再設定と、必要な設定の修正を行い、接続と転送の停止を確認する。
これはMicrosoft 365の公式対応手順を参考にした確認例です。サービスごとに操作と権限が異なるため、利用製品の公式手順に沿って進めます。新しいパスワードを、侵害が疑われるメールに送ることも避けます。Microsoft 365の侵害されたアカウントへの対応
Microsoft 365の手順では、調査中は対象アカウントの無効化を勧め、無効化できない場合はパスワードを再設定するよう案内しています。設定の確認が終わるまで、不正なアクセスを放置するという順番ではありません。操作後も、既存の接続や転送などの残る経路を確認します。
セッションを失効させても、すべてのアプリへのアクセスが即座に止まるとは限りません。アプリ独自のログイン状態が残る場合もあります。管理者が対象アプリと反映条件を確認し、止まっていない経路には追加の制限を行います。Microsoft Entra IDのアクセス取り消しの説明
新人社員:パスワードを変えたので、これで終わりですか?
R.A.I:接続中のセッションや転送、認証方法も確認します。「操作をした」ことと「アクセスが止まった」ことを分け、管理者が結果まで確かめてください。
冒頭の管理画面でも、対象アカウントの停止だけで済むか、管理画面への接続制限やデータ出力機能の停止も必要かを判断します。注文受付への影響を記録し、停止する機能と続ける業務を責任者が決めます。
侵入口を塞いだ後に確認すること
アルカディアの2026年10月19日付報告では、ファイル配信機能の不備から秘密鍵を取得され、内部情報にアクセスされたと説明されています。侵入口への対処後にもバックドアと不正メール配信が判明し、DBパスワード変更による連携障害も記録されています。調査は継続中です。アルカディアの詳細報告書
ここから、レイズは再開前の確認を次の三つに分けます。以下は当該企業への調査結果ではなく、自社で用いる確認の整理です。
表は横にスクロールして確認できます。
| 確認する範囲 | 管理者・専門家に確認を依頼する内容 | 残す記録 |
|---|---|---|
| 修正した入口と残る経路 | 入口の修正、漏れた認証情報と既存セッションの失効、不正な管理者・APIキー・ファイル・プラグイン・定期実行設定の有無 | 調べた対象、確認方法、時刻、結果、未確認範囲 |
| 関連サービスとデータ | 共通の鍵・DB権限・管理アカウント・接続先をたどり、他サービスの操作履歴とデータ変更を調べる | 共通権限の一覧、確認したサービス、追加調査の担当 |
| 対処後の業務 | 認証情報の利用先を更新し、ログイン、受注、通知、出力、外部連携を許可されたテストデータで確認する | 操作から完了までの結果、停止中の機能、再開判断者 |
不審なファイルを見つけたら、すぐ削除して終わらせず、専門家と保全・隔離・復旧方法を決めます。鍵の更新が必要な場合は、進行中の被害を抑える措置と並行して利用先を確認し、失効と更新を進めます。利用先の台帳が完成するまで緊急措置を待つ必要はありません。
新人社員:穴を直して、トップページも開きました。再開してよいですか?
R.A.I:残るアクセス経路と関連サービスを調べ、必要な業務が最後まで完了するか確認します。未確認事項と再停止する条件も、判断する責任者へ渡してください。
STEP4 調査につながる記録を残す
スクリーンショットに、取得元・時刻・範囲を添える
後から画面だけを見ても、「いつの出来事か」「どの条件で表示したか」が分からないと、調査が進みません。記録には次の情報を付けます。
表は横にスクロールして確認できます。
| 残す情報 | 記入する内容 |
|---|---|
| 事象が起きた時刻 | ログ等に表示された日時、タイムゾーン。表示の時差が分からなければ、その旨 |
| 記録を取得した時刻 | 取得した日時と取得者。事象の発生時刻とは別の欄にする |
| 取得元と条件 | サービス・端末・アカウント、検索期間、フィルター、操作した画面 |
| 原記録の保管先 | 元のログ、メール、画像等の所在と閲覧できる担当者 |
| 取得できなかった範囲 | 保存期間切れ、権限不足、対象外のログなど |
メールなら、管理者の手順に沿って本文だけでなくヘッダーを含む元の記録も確保します。確認のために不審な添付ファイルを実行したり、記載URLへアクセスしたりする必要はありません。
原記録は閲覧者を限定して保管し、外部共有には必要な範囲だけを複製した版を使います。個人情報を伏せた共有版を作っても、原記録を上書きしないでください。誰に何を渡したかも台帳に残します。
新人社員:画面を撮ったら、ログは消していいですか?
R.A.I:原記録も残してください。画面に出ていない情報が調査に必要になることがあります。取得条件と保管先を、記録担当へ渡しましょう。
ログの保存期間を確認し、早めに保全を依頼する
ログは、操作や通信の履歴です。欲しい期間の記録が残っているとは限りません。管理者は保存期間、記録対象、取得権限を確認し、保守会社やクラウド提供者に必要な保全を依頼します。ログが見つからないときは「被害なし」とせず、何を調べられなかったかを記録します。JPCERT/CCのログ活用・分析資料
次の文面は、保守会社への依頼に使えます。取得期間は発見した瞬間だけに絞らず、前後の関連する事象を調べられる範囲を担当者と決めてください。
[サービス・契約識別情報]について、[時刻]に[事象]を確認しました。
現在の制限・停止状況は[内容]です。
以下の確認と対応可否をご連絡ください。
・対象期間[開始〜終了、タイムゾーン]の関連ログの保全
・保全できるログの種類、期間、取得条件、保存先
・進行中の不正なアクセスを制限する方法と業務影響
・現状変更や復旧を行う前の、記録保全の方針
・対応窓口、受付番号、次の回答時刻
不明な範囲:[内容]
当社の判断担当・安全な折り返し先:[連絡先]
記録を全部そろえるまで、被害拡大の防止を待つ必要はありません。先に制限した場合も、実施者、対象、時刻、操作、結果を残します。下のような時系列なら、途中から参加した担当者も続きを確認できます。
表は横にスクロールして確認できます。
| 発生・実施時刻と時差 | 事象または操作 | 確認者・実施者 | 結果・不明点 | 証跡番号・次の担当 |
|---|---|---|---|---|
| [日時・時差] | [何が起きた/何をした] | [氏名] | [確認できたこと/不明点] | [記録の参照/担当] |
STEP5 社外への相談と報告を進める
技術相談、警察相談、行政報告を目的ごとに進める
外部へ一度連絡すれば、すべての手続きが済むわけではありません。責任者は、連絡する相手、担当、期限、受領状況を一つの台帳にまとめます。
表は横にスクロールして確認できます。
| 目的 | 主な連絡先 | 準備するもの |
|---|---|---|
| 制限・保全・調査・復旧の支援 | 契約先の保守会社、対応可能な専門事業者 | 対象、症状、実施済み操作、ログの所在、依頼範囲 |
| 初動の相談、対応方針への助言 | JPCERT/CC等の相談窓口 | 確認済みの事実、不明点、困っている判断 |
| 犯罪が疑われる事案の通報・相談 | 警察のサイバー相談窓口 | 被害状況、対象、時系列、保存した記録 |
| 個人データの漏えい等の報告 | 個人情報保護委員会、または権限委任先 | 該当類型、認知日時、判明事項、対応状況 |
| 契約・業法等に基づく連絡 | 委託元、取引先、所管機関、保険会社等 | 契約や規程の条件、影響、担当、連絡期限 |
JPCERT/CCへの相談は、復旧作業を一式依頼する契約とは異なります。受け付ける範囲を公式窓口で確認し、必要な作業を担う相手を別途確保します。警察への相談も、個人情報保護法上の報告を代行する手続きではありません。JPCERT/CCの相談案内、警察庁のサイバー相談窓口
警察のオンライン窓口では通報・相談・情報提供を受け付けています。被害届を出す場合は、最寄りの警察署等へ連絡してください。警察庁の窓口案内
個人データの漏えい等は、人数だけで判断しない
民間企業の個人データについて、報告義務の確認では次の4類型を見ます。実際の漏えい等が確定していなくても、そのおそれがある事態を含みます。
「漏えい等」は外部への流出だけでなく、滅失・毀損も含みます。ランサムウェアによってデータが使えなくなった場合も、報告対象の条件を確認します。個人情報保護委員会の通則編3-5
表は横にスクロールして確認できます。
| 確認する類型 | 担当者が確認する点 |
|---|---|
| 要配慮個人情報を含む | 病歴など、要配慮個人情報に当たる情報が対象か |
| 財産的な被害のおそれがある | 不正決済などにつながる情報・状況か |
| 不正な目的の行為によるおそれがある | 攻撃や不正な持ち出し等による事態か |
| 本人の数が1,000人を超える | 対象となる人数は何人か。レコード件数と区別する |
「出力記録は120件だから報告不要」とは判断できません。不正な行為による類型など、人数以外の条件を確認します。高度な暗号化等の扱いや、取得予定の個人情報が含まれる場合もあるため、担当者が公式の条件と事実を照合してください。個人情報保護委員会の報告対象の案内
社内第一報と、速報・確報・本人通知の時期を分ける
表は横にスクロールして確認できます。
| 連絡・報告 | 時期 | この記事の記録票に残すこと |
|---|---|---|
| 社内第一報 | 異変に気づいた時点で連絡を始める | 発見日時、宛先、受領時刻 |
| 法定報告の速報 | 報告対象事態を知った後、速やかに。目安は概ね3〜5日以内 | 認知日時、判断者、その時点の判明事項、提出状況 |
| 法定報告の確報 | 知った日から30日以内。不正目的の行為による類型では60日以内 | 該当類型、提出期限、担当、調査の更新 |
| 本人への通知 | 報告対象事態について、状況に応じて速やかに | 対象者、通知内容、方法、実施状況 |
速報は、判明した内容で報告します。社内のどこかの部署が報告対象事態を知った時点が基準となり、経営者の承認日まで起点を遅らせるものではありません。確報の期限計算は認知日を1日目とする扱いなどを含め、公式ガイドラインで確認し、期限を台帳に記入します。通則編3-5、報告手続きの案内
新人社員:速報が3〜5日なら、週明けに対応すればいいですか?
R.A.I:それは行政への速報の目安です。社内連絡と被害拡大の防止は、気づいた時点で始めます。調査を待って速報を遅らせることも避けましょう。
新人社員:1,000人以下なら、報告しなくていいんですよね?
R.A.I:人数以外の条件もあります。情報の種類や、不正な行為によるおそれを含めて確認し、判断の根拠を残してください。
本人通知とWebサイトでの公表を分けて決める
本人通知では、事案の概要、対象情報、判明している原因、二次被害またはそのおそれの有無と内容、本人が取れる行動、対応状況と問い合わせ先を整理します。Webサイトへの掲載だけで、常に本人通知の代わりになるわけではありません。通知が困難な場合の代替措置には条件があります。個人情報保護委員会の通則編3-5-4
一般公表は、二次被害の防止やサービスへの影響の説明など、目的に合わせて内容と時期を判断します。未確定の原因や人数はそのまま明示し、確認時点、対処状況、窓口、次の情報提供予定を説明します。情報の共有・公表ガイダンス Q14〜17
委託先で起きた事故でも、自社の確認と連絡は必要です。報告対象事態では、原則として委託元・委託先の双方に報告義務があります。委託先が、報告義務を負う委託元へ、把握している法定事項を速やかに通知した場合には、委託先の行政報告と本人通知の義務が免除されます。通知内容と受領を記録し、委託元の報告に協力します。単に「事故がありました」と連絡しただけで、義務がなくなると判断しないでください。通則編3-5-3・3-5-4
STEP6 業務の継続と復旧判断を引き継ぐ
止めた機能と、続けてよい業務を明確にする
冒頭の例では、顧客情報の出力機能を制限すると、営業担当の作業が止まるかもしれません。一方、注文受付まで止める必要があるかは、影響範囲によって変わります。
責任者は「制限中の対象」「影響を受ける業務」「認める代替手段」「お客様への案内」をセットで決めます。急いで受注を続けるために、顧客情報を個人メールへ送るなど、新しい持ち出し経路を作らないでください。
サイトが表示できても、再開条件は別に確認する
復旧した画面が開けることに加え、次を確認します。
表は横にスクロールして確認できます。
| 再開前に確認すること | 残す記録 |
|---|---|
| 侵入経路・原因への対処 | 実施した修正、確認できた範囲、未解決の原因 |
| 必要な記録の保全 | 原記録の保管先と、取得できなかった範囲 |
| 復元元の妥当性 | 使ったバックアップの時点、確認内容、残る懸念 |
| 認証・権限の見直し | 変更対象、不要な権限や接続の処置、結果 |
| 業務動作の確認 | 注文・閲覧・更新など、自社で必要な操作の確認結果 |
| 再開後の監視 | 確認するログや通知、担当、確認時刻、再停止する条件 |
技術担当の作業報告を受け、責任者が再開を判断します。確認が済んでいない項目がある場合は、その影響と判断理由を記録し、次の対応を割り当てます。復旧と再発防止を継続する考え方は、初動から復旧までを扱う公的資料でも重視されています。IPAの手引き、NIST SP 800-61 Rev. 3
新人社員:サイトが開いたので、復旧完了にしてよいですか?
R.A.I:原因への対処、業務動作、監視の準備を確認します。残っている問題も伝えたうえで、責任者が再開を判断してください。
「不明」を、次の担当と期限につなぐ
引き継ぎでは、確認済みの事実と不明点を分け、次に誰が何を確認するかを書きます。例えば「出力された情報の範囲は不明」だけで終えず、「保守担当が出力履歴を確認し、次回の状況確認時刻までに調査状況を回答する」と割り当てます。
事案の名称・管理番号:
引き継ぐ日時、前任者、後任者:
確認済みの事実と根拠:
不明点と次に必要な確認:
隔離・停止・制限中の対象と、継続できる業務:
実施済みの操作と結果、証跡の保管先:
外部連絡・法定報告・本人通知の状況:
再開の判断者と確認条件、再停止する条件:
未完了の作業/担当者/期限:
次の状況確認時刻と連絡方法:
受領確認:
受領した人と時刻を残すと、担当交代後の行き違いを減らせます。現時点で分からないことがあっても、次の担当と確認時刻を付けて対応を続けます。
ここでいう引き継ぎには、技術確認を保守会社へ依頼する場合と、記録や連絡の続きを別の社員へ渡す場合があります。相手に同じ仕事を全部任せる必要はありません。「何を確認してほしいか」「確認済みのことと不明点」「既にした操作」「次に状況を共有したい時刻」を、相手の担当範囲に合わせて渡します。引き受ける相手が決まっていなければ、その点を責任者へ伝えます。
初動対応で確認する24項目
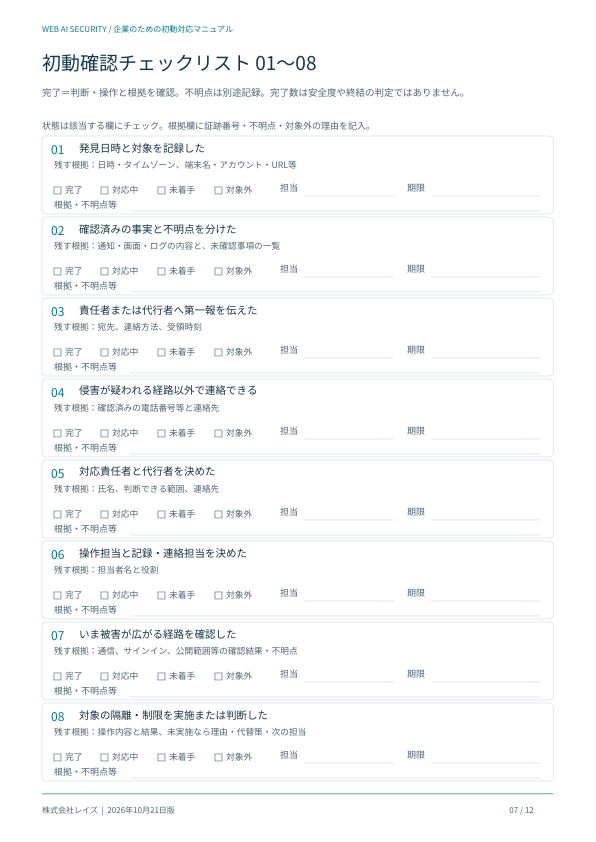
記事とPDFで番号を共通にしています。状態は「完了・対応中・未着手・対象外」の4つ。不明な事実は、不明点を記入する欄に残します。対象外とした項目も理由を残してください。
完了数は、安全度や事故の終結を示す点数ではありません。 判断項目は、判断内容と根拠が残って初めて完了とします。
表は横にスクロールして確認できます。
| No. | 確認すること | 完了の根拠として残すもの | 主な担当 |
|---|---|---|---|
| 01 | 発見日時と対象を記録した | 日時・タイムゾーン、端末名・アカウント・URL等 | 発見者 |
| 02 | 確認済みの事実と不明点を分けた | 通知・画面・ログの内容と、未確認事項の一覧 | 発見者・記録 |
| 03 | 責任者または代行者へ第一報を伝えた | 宛先、連絡方法、受領時刻 | 発見者 |
| 04 | 侵害が疑われる経路以外で連絡できる | 確認済みの電話番号等と連絡先 | 責任者 |
| 05 | 対応責任者と代行者を決めた | 氏名、判断できる範囲、連絡先 | 経営・責任者 |
| 06 | 操作担当と記録・連絡担当を決めた | 担当者名と役割 | 責任者 |
| 07 | いま被害が広がる経路を確認した | 通信、サインイン、公開範囲等の確認結果・不明点 | 技術担当 |
| 08 | 対象の隔離・制限を実施または判断した | 操作内容と結果、未実施なら理由・代替策・次の担当 | 技術担当・責任者 |
| 09 | アカウントの残るアクセス経路を確認した | セッション、認証方法、APIキー、転送、連携アプリ等の確認結果 | 管理者 |
| 10 | 関係するほかの対象を確認した | 他端末・管理者・サービス・共通DB権限等への影響と調査範囲 | 技術担当 |
| 11 | 電源断・再起動・削除等の操作を管理した | 操作の有無、判断者、時刻、保全への影響 | 技術担当・記録 |
| 12 | 原記録の保管先と閲覧権限を決めた | 保管先、責任者、アクセス範囲 | 技術担当・記録 |
| 13 | 必要なログと保存期限を確認した | ログ種別、取得期間、保全依頼先、未取得範囲 | 技術担当 |
| 14 | 事象と対応を時系列に記録した | 時刻、実施者、操作・連絡、結果、証跡参照 | 記録 |
| 15 | 対象データと影響人数の確認を始めた | 情報の種類、件数・人数の区別、確認方法と不明点 | 個人情報管理・技術 |
| 16 | 外部支援先へ依頼し受領を確認した | 依頼内容、受付番号、応答、次の連絡予定。不要なら判断理由 | 責任者・技術 |
| 17 | 犯罪が疑われる場合の警察相談を判断した | 相談先、相談内容・時刻、または判断理由 | 責任者 |
| 18 | 漏えい等の報告対象と期限を確認した | 4類型の検討、認知日時、判断者、報告先と期限 | 個人情報管理・法務 |
| 19 | 本人通知と公表をそれぞれ判断した | 対象、必要性、内容、時期、窓口、承認者 | 責任者・法務 |
| 20 | 委託元・取引先等への連絡条件を確認した | 契約・業法・保険等の条件、担当、期限 | 経営・法務 |
| 21 | 停止範囲と業務の継続方法を決めた | 停止対象、影響業務、認められた代替手段、顧客案内 | 責任者・業務担当 |
| 22 | 再開の判断者と確認条件を決めた | 入口修正・残存経路・保全・業務動作・監視・再停止条件 | 責任者・技術 |
| 23 | 未完了項目に担当者と期限を付けた | 作業内容、実名の担当、期限、必要な回答 | 責任者・記録 |
| 24 | 次の担当者への引き継ぎを確認した | 引き継ぎ票、受領者・時刻、次の状況確認時刻 | 責任者・記録 |
表計算ソフトで管理する場合は、24項目のチェックリストCSVを使ってください。状態、根拠・証跡、不明点、担当者、期限、確認日時を記入できます。
自社で試して分かったこと:何をどこに書くかで迷った
公開前に、レイズ代表の大塚が、この記事の初動対応マニュアルと訓練セットを試用しました。試用後に寄せられた感想は、「迷った箇所はほぼ全部」でした。架空の異変について詳しい設定がなければ、何をどう、どこへ記録すればよいか分からなかったという報告です。
記入欄があっても、判断の前提が足りなかった
とくに迷ったのは、責任者、代行者、引き継ぎ先と、その人へ渡す内容でした。「中小企業の場合は役割が曖昧なことも多いのではないか」「やったことがないので分からなかった」という感想です。
今回の教材には、会社の状況と役割、発見した異変、分かっていないことを具体的に示し、「この情報はこの欄へ書く」と説明する記入例が足りませんでした。初めて使う人に、状況の理解、判断、連絡、記録を一度に求める構成には、見直す箇所がありました。
表は横にスクロールして確認できます。
| 本人から寄せられた感想 | 今回の改訂で加えた説明 |
|---|---|
| 何をどう、どこへ記録するか分からない | 最初は4点だけをメモする入口と、PDFの記入先を明示 |
| 責任者・代行者が曖昧 | 肩書きでなく、何を決める人かを自社で確認。未定も記録する |
| 引き継ぎ先と内容が分からない | 技術確認の依頼と記録係の交代を分け、具体的な記入見本を追加 |
| 本番では冷静に記録する自信がない | 全欄の完成を待たず、分かった事実と不明点を先に伝えると明記 |
難しさと、平時に準備する意味を実感した
大塚は「初めての場合、ほぼ1人では無理だと思う」「これが本番だったら、とても冷静に記録ができる自信はない」と感じた一方で、記録の重要性と、マニュアルを整備する必要性を実感したと報告しています。
「最初は、逆に不安になったが、それでも、ここまで難しいのかと知れたことは大きなプラスだった」という振り返りでした。
この試用で確認できたのは、代表本人が記入や引き継ぎで感じた難しさです。所要時間や記入票の完成度、改訂後の使いやすさは評価していません。
詳しい状況と記入見本を追加した
この感想を受け、架空の会社、社員、決裁する人、保守会社、記録を交代する人を設定したはじめての記入見本(3ページPDF)を作りました。同じ事例で、何が判明し、何が不明で、誰へ何を依頼するかを追えます。これは改訂後の教材で、本人の試用結果とは別です。使う際は、自社の担当者と支援先を確認して置き換えてください。
平時に試すための30分の訓練セットも用意しています。最初は記入見本を読み、必要なら支援者と一緒に第一報だけを作るところから始めます。追加の訓練で改善したかどうかは、今回確認していません。
無料PDFを会社の初動対応マニュアルとして使う
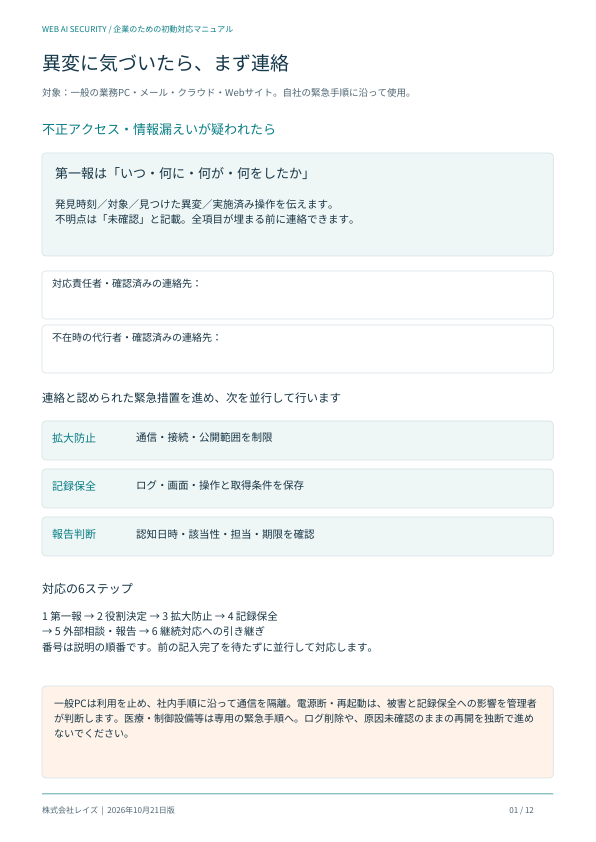
配布用PDFは、書き込み式の全12ページです。次の書式をまとめています。必要なページを印刷して、社内の連絡先と役割を書き込んでください。
表は横にスクロールして確認できます。
| 書式 | 記入すること |
|---|---|
| 発見直後の早見表・緊急連絡先 | 責任者、代行者、操作担当、外部窓口 |
| 社内第一報・保全依頼票 | 発見した事実、不明点、依頼内容、受領確認 |
| 対応経過・証跡台帳 | 操作と連絡の時系列、取得条件、原記録の所在 |
| 報告・通知の判断票 | 該当性、認知日時、担当、期限、社外連絡の記録 |
| 24項目のチェックリスト | 状態、担当、期限、根拠・証跡、不明点 |
| 引き継ぎ・再開確認票 | 継続業務、再開条件、未完了作業、次の担当 |
保存したら、次の4つを行います。
- 自社の責任者、代行者、保守会社の連絡先を記入する。
- 管理者が、社員に認める緊急操作と依頼が必要な操作を確認する。
- PCや社内メールが使えなくても参照できる保管方法を決める。
- 架空の事案で第一報と引き継ぎ票を埋め、連絡先や判断手順の不足を直す。
机上訓練は、架空の事故を題材に、判断や連絡を練習する方法です。IPAも経営者向けの演習を提供しています。自社の訓練では、誰が決めるか、何が分からず止まるかを確かめてください。IPAの机上演習の案内
新人社員:PDFを保存したので、準備できましたか?
R.A.I:まず自社の連絡先を埋めましょう。架空の事案で使い、迷った箇所を直すところまで進めると、緊急時に取り出して使えます。
初動対応でよくある質問
不正アクセスか、単なる障害か分からなくても報告しますか?
社内には疑いの段階で連絡します。確認した表示、時刻、対象を伝え、原因の切り分けを担当者へ渡してください。行政への報告が必要かは、事実と報告対象の条件を照合して判断します。
担当者が不在なら、何もしない方がよいですか?
代行先や経営者へ連絡してください。社内で認められた緊急措置を進め、実施内容を記録します。権限が必要な設定変更は、操作できる担当者へ依頼します。
感染が疑われるPCは、電源を切るべきですか?
一般の業務PCでは、利用停止と通信隔離を進めます。電源断・再起動は別の操作として、進行中の被害と保全への影響を管理者が判断します。人の安全に関わる設備は、その設備の緊急手順に従います。
パスワードを変えれば解決しますか?
既存のセッション、登録された認証方法、転送設定、連携アプリ、権限も確認します。管理者が制限後の接続状態まで確かめてください。
個人情報が1人分でも、報告が必要ですか?
報告が必要になる場合があります。人数だけでなく、要配慮個人情報、財産的被害のおそれ、不正目的の行為によるおそれ等の条件を確認します。
無料のWeb検査で、情報漏えいの有無を判断できますか?
公開Web設定を調べる検査だけでは、漏えいの有無を判断できません。保存された情報、認証や操作の記録、端末・サーバーの状況など、事案に応じた調査が必要です。対応中の対象への追加検査は、管理者と相談して行ってください。
参考にした一次資料
確認日:既存資料は2026年10月16日、追加事例S14は10月20日。S03・S05・S06・S07・S09・S10は10月21日に再確認しました。6ステップ、24項目、記入票と図解は、以下の資料を踏まえてレイズが編集したものです。
- S01:IPA 中小企業のためのセキュリティインシデント対応の手引き 第4.0版付録8
- S02:JPCERT/CC インシデントハンドリングマニュアル
- S03:個人情報保護委員会 個人情報保護法ガイドライン 通則編
- S04:個人情報保護委員会 漏えい等の対応とお役立ち資料
- S05:個人情報保護委員会 漏えい等報告・本人への通知の義務化について
- S06:Microsoft Respond to a compromised email account in Microsoft 365
- S07:Microsoft Revoke user access in an emergency in Microsoft Entra ID
- S08:JPCERT/CC 高度サイバー攻撃への対処におけるログの活用と分析方法
- S09:警察庁 サイバー事案に関する相談窓口
- S10:JPCERT/CC インシデント相談・情報提供
- S11:サイバー攻撃被害に係る情報の共有・公表ガイダンス 警察庁掲載版
- S12:NIST SP 800-61 Rev. 3
- S13:IPA 経営者向けインシデント対応机上演習
- S14:アルカディア 不正アクセスの経過と当社の対処について(2026年10月19日)
平時の準備には、ランサムウェア対策50項目も使えます。異変の確認先を整理する場合は、情報漏洩の兆候と最初に確認するチェックリストを参照してください。
初動対応の後は、公開Webサイトの設定も点検する
第一報を出し、拡大防止と調査を始めたら、残っている課題を担当者と期限に落とし込みます。その後の改善では、自社サイトの公開設定も確認してください。
レイズの「Web AI Security」では、自社サイトの公開情報を対象に、無料のAIセキュリティ検査を利用できます。Web公開設定の見直しにお役立てください。
この検査は、社内端末の感染、クラウド内部の操作履歴、情報漏えいの有無を調べる事故調査とは範囲が異なります。事故対応中のシステムに実施するときは、管理者と時期・範囲を確認してください。
公開Webサイトで見つかった問題の調査・修正を依頼したい方は、Webサイトの調査・改善を相談するをご利用ください。相談は無料です。有料作業は対象と費用をご案内してから進めます。