「情報漏洩のニュースを見た。うちの顧客情報も、どこかに出ていないだろうか」。そう思ったとき、会社名やメールアドレスを検索するだけでは、確認できない範囲が残ります。
会社のメールアドレスが漏洩記録に含まれることと、自社が預かる顧客情報が外部へ流出することは、分けて調べます。 この記事では、共有設定、会社メール、操作ログ、公開ファイル、利用サービス・委託先の5つを確認先として整理します。
まず行う3つのこと
- 顧客一覧を一つ選び、保存場所と「誰が開けるか」を確認する。
- 自分が管理する会社メールを既知の漏洩記録と照合する。
- 管理者・保守会社に、対象データの操作ログがどの期間、どこまで残っているかを聞く。
想定外の公開や不審な操作が見つかったら、確認表を埋め終わるのを待たず、疑いが見つかったときの初動へ進んでください。
この記事の目次を見る
何の情報を、どこで確認するか
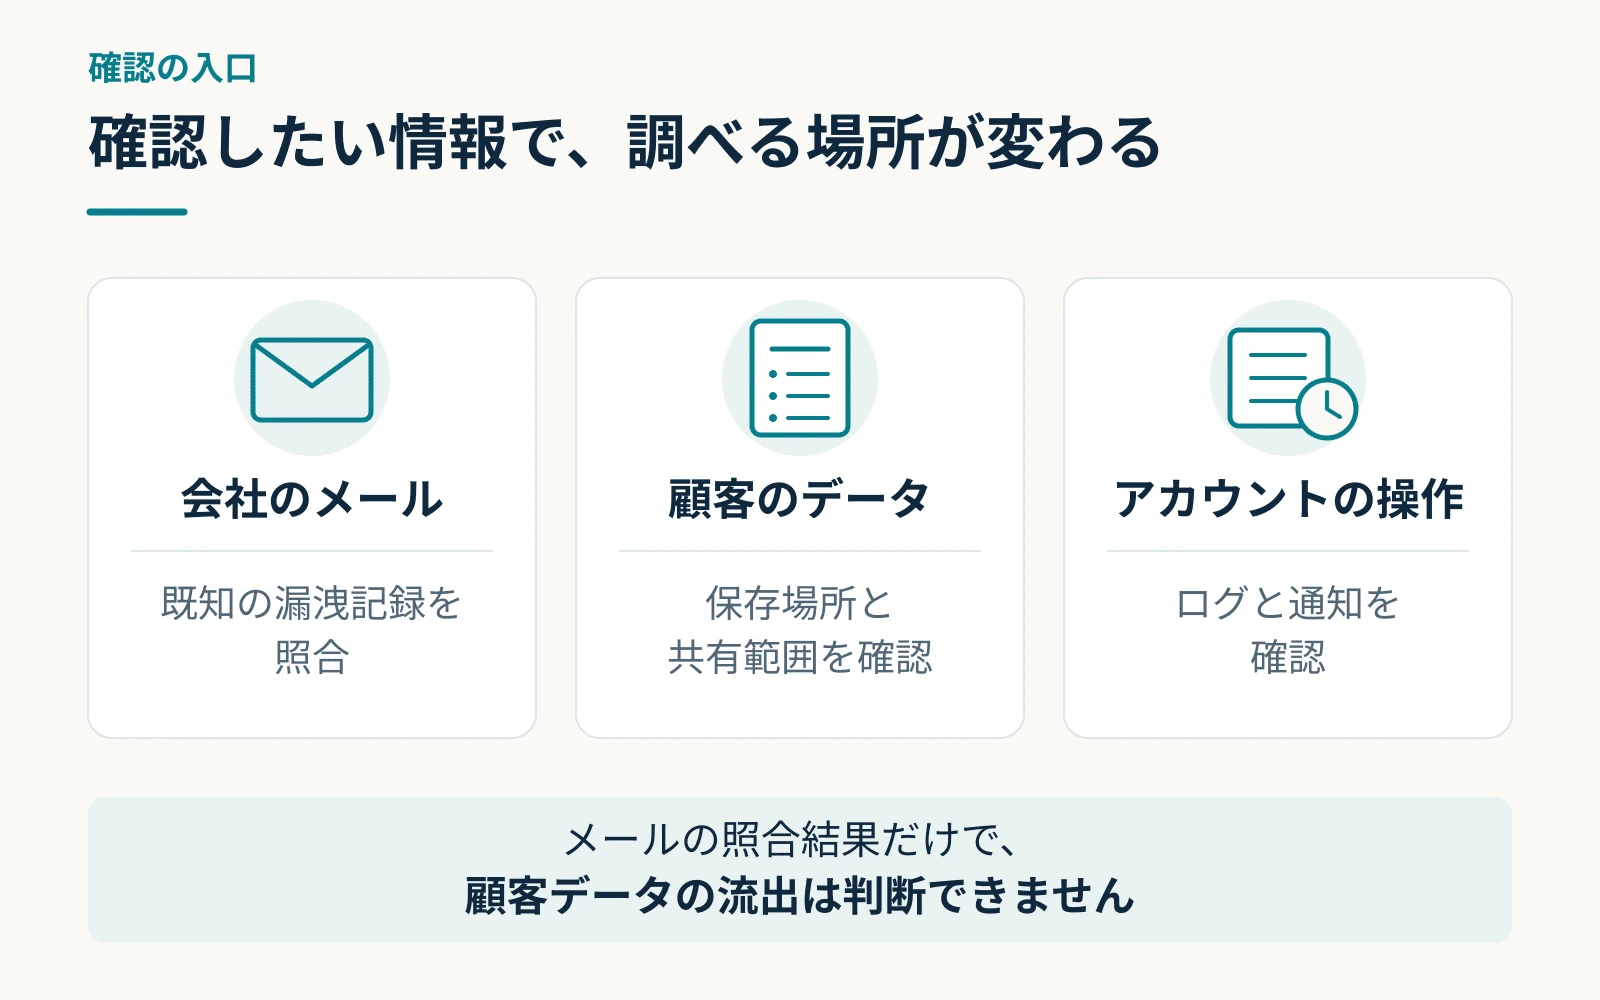
最初に、調べたい情報を分けます。外部サービスに登録した会社メール、業務アカウントの認証情報、自社が預かる顧客情報では、必要な確認が異なります。
表は横にスクロールして確認できます。
| 確認したいこと | 主な確認先 | その確認だけでは分からないこと |
|---|---|---|
| 顧客一覧や問い合わせ内容を誰が開けるか | クラウド・業務システムの共有設定と権限 | 過去に誰が取得したか、取得済みコピーの所在 |
| 会社メールが既知の漏洩に含まれるか | Have I Been Pwned(HIBP)と該当サービスの公式通知 | 自社の顧客台帳が流出したか、未収録の漏洩があるか |
| 不審なログイン・閲覧・出力があったか | 管理画面の監査ログ、システムや端末の記録 | 記録対象外の操作、保存期限を過ぎた期間 |
| 非公開のつもりの資料が公開されていないか | 検索結果、CMS・サーバー・リポジトリの管理画面 | 検索に出ない公開ファイル、外部に保存されたコピー |
| 預けた情報が事故の影響を受けたか | 利用サービス・委託先の公表と個別回答 | 公表されていない調査結果や、未確定の影響範囲 |
「顧客情報」は業務上の呼び方です。特定の人を識別できる情報は個人情報に当たり、検索できる顧客台帳などを構成する情報は個人データに当たり得ます。法律上の個人データは、コンピューター内のデータベースに限りません。個人情報保護委員会の用語解説
一覧を作るときは、原本に加え、CSV出力、メール添付、端末に保存したコピー、委託先へ渡した資料も含めます。「原本は制限付きだった」だけで、全ての保存先を確認したことにはなりません。
新人社員「会社メールを調べて何も出なければ、顧客情報も大丈夫ですか?」
R.A.I「メールの照合と顧客データの確認は別です。顧客一覧の保存先、共有設定、操作の記録を確認しましょう。」
確認先1:顧客一覧の共有設定
顧客一覧をクラウドで共有しているなら、そのファイルの共有画面を開きます。確認するのは、自分が開けるかだけでなく、誰が開ける設定になっているかです。
Google Driveの「リンクを知っている全員」は、Googleアカウントにログインしていない人でもアクセスできる設定です。メールでリンクを送った相手だけに限定する設定ではありません。「制限付き」でも、個別に追加した人、グループ、親フォルダーから引き継いだ権限を確認します。Google Driveの共有とアクセス管理
表は横にスクロールして確認できます。
| 共有画面で見る場所 | 確かめること | 残す記録 |
|---|---|---|
| 一般的なアクセス・リンクの対象 | 指定した人、組織内、リンクを持つ全員のどれか | ファイルの識別情報、設定、確認日時 |
| 個別の共有相手とグループ | 退職者、終了した委託先、不要な外部アカウントがないか | 共有相手、役割、共有が必要な理由 |
| 親フォルダー・共有領域 | 上位から広い権限を引き継いでいないか | 権限の付与元と管理者 |
| コピー・書き出し先 | 同じ情報を含む別ファイルがないか | 保存先、共有範囲、管理担当 |
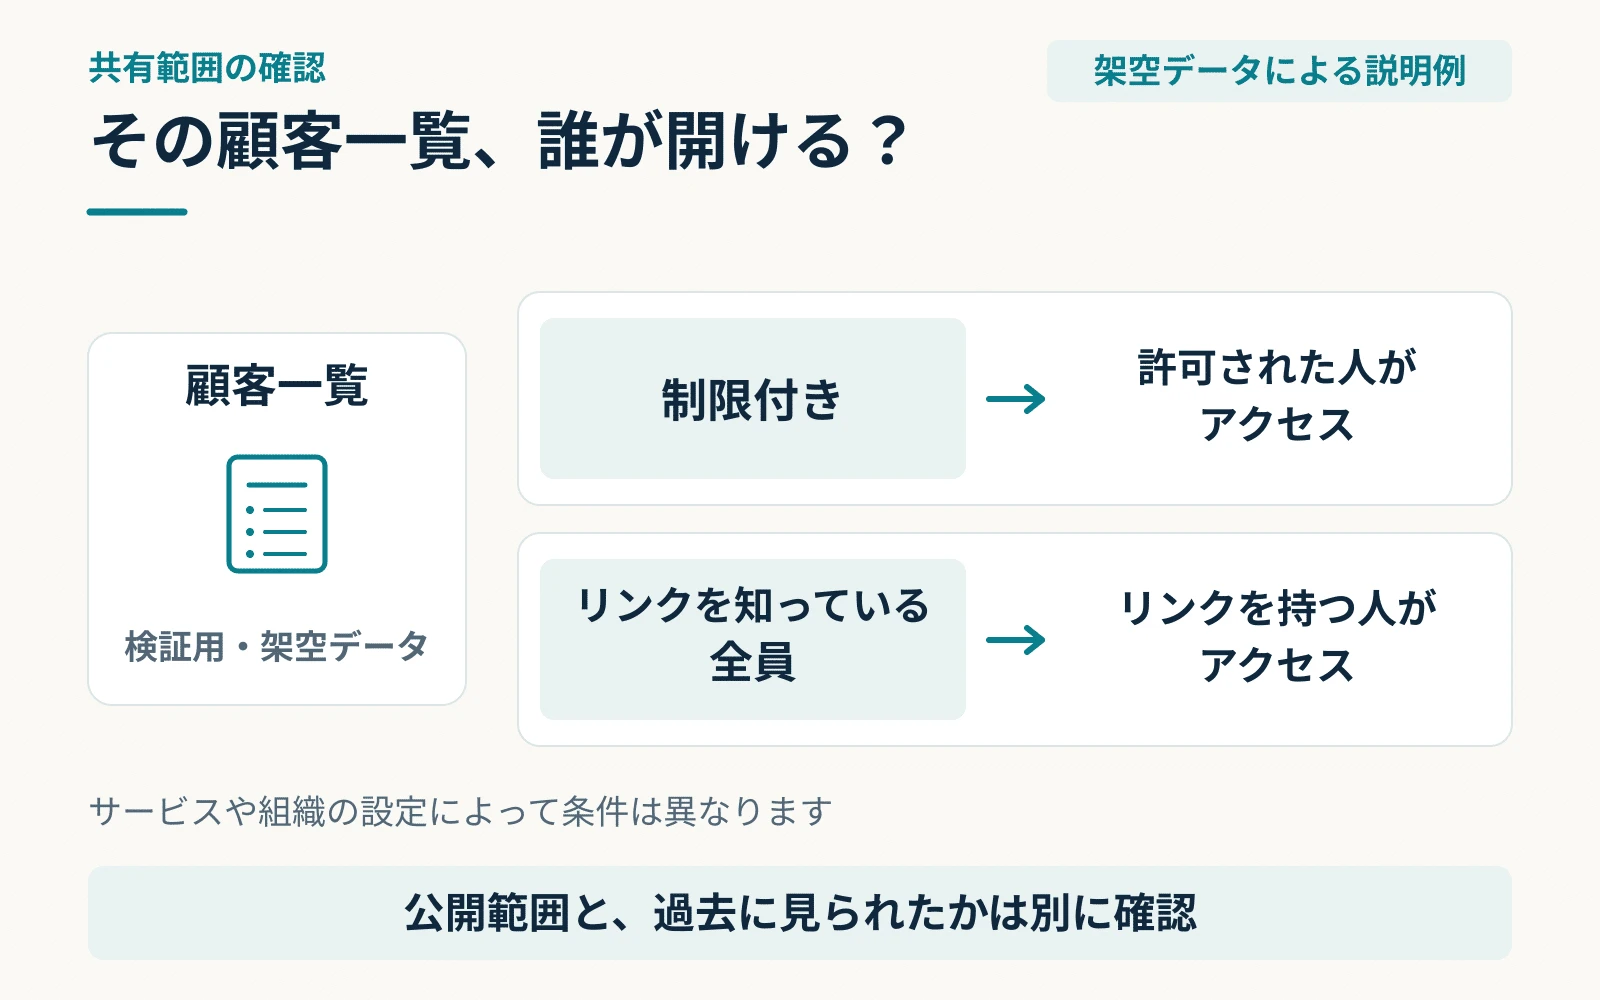
図は架空データによる説明例です。今回、実際の顧客ファイルや業務アカウントを調査した結果ではありません。
仕組みを試す場合は、架空データだけで確認する
自社が管理するテスト用資料を使い、制限付き・リンク共有・再び制限付きの条件で、許可したテスト利用者と権限のない状態の表示を比べます。利用者、ログイン状態、確認時刻を残します。組織の外部共有禁止を解除してまで試す必要はありません。
実際の顧客情報で想定外の公開を見つけた場合は、実験を続けず、責任者へ連絡し、記録を残しながら公開・共有を制限します。 設定ミスにより第三者が個人データを閲覧できる状態になった場合、漏えい等に当たり得ます。アクセスログを確認できない場合も、漏えい又はそのおそれに該当し得るため、「ダウンロードの証拠がない」だけで対応を終了しません。個人情報保護委員会Q&A・Q6-2
確認先2:会社メールの漏洩記録
Have I Been Pwned(HIBP)は、収録された漏洩記録にメールアドレスが含まれるかを確認するサービスです。自分が管理する業務メールなど、確認する権限のあるアドレスを対象にします。顧客名簿やパスワードをメール検索欄へ入力する必要はありません。
検索結果に事案が出たら、件数だけでなく、次の点を確認します。
- どのサービス・事案の記録なのか。
- 事案の発生日と、HIBPへの収録日はいつか。
- メール、氏名、パスワードなど、事案に含まれるデータの種類は何か。
- 自社がそのサービスを利用していたか。該当アカウントは現在も使っているか。
- 提供元が案内する対処と、不審なログイン等の記録はあるか。
データの種類は事案単位の情報です。「パスワードを含む事案」と表示されても、その人の全ての項目が流出したと一律には判断できません。また、今日通知が届いても、今日起きた漏洩とは限りません。HIBPの結果の説明/発生日・収録日などの定義
認証情報への影響が疑われる場合は、管理者と対象アカウントを確認し、安全な端末からパスワード変更、使い回し先の見直し、セッション失効、多要素認証の確認などを進めます。端末感染が疑われる場合は、パスワード変更だけで終えず、端末の調査・隔離も必要です。IPAのインシデント対応手引き
「該当なし」とドメイン検索の意味
該当なしで分かるのは、今回の検索で収録済みデータとの一致が見つからなかったことです。未発覚・未収録・一般検索で表示されない漏洩を否定する結果ではありません。HIBPのFAQ
ドメイン全体の検索には、DNSや管理者メールなどによる管理権限の検証が必要です。2026年10月29日確認時点で、ブラウザーのメール単体検索は無料。通常のドメイン検索は、漏洩記録に含まれる異なるメールアドレスが10件以下なら無料の範囲に入ります。従業員数や検索回数ではありません。利用前に公式プランとドメイン検索の仕様を確認してください。
端末のマルウェアが盗んだ認証情報の記録「stealer logs」は、通常のサービス側の漏洩とは区別します。記録にあるサービス名だけで、そのサービスのサーバーが侵害されたとは判断できません。HIBP創設者による解説
なお、Googleの「ダークウェブ レポート」は2026年2月16日に提供を終了しています。現在利用できる確認方法として案内しません。Googleの終了案内
確認先3:ログイン・閲覧・出力の記録
共有設定から分かるのは主に現在のアクセス範囲です。過去の操作は、ログと呼ばれる記録で確認します。管理者や保守会社には、次のように対象を絞って聞いてください。
この顧客一覧について、ログイン、共有設定の変更、閲覧、ダウンロード、CSV出力のどの記録が残っていますか。いつからいつまでを確認できますか。記録されない操作や利用者はありますか。
利用者、日時・タイムゾーン、対象ファイル、操作、接続元、アプリなどを合わせて確認します。見慣れない操作でも、通常の業務や連携アプリで説明できる場合があります。
表は横にスクロールして確認できます。
| 記録の例 | 読み違えやすい点 | 確認すること |
|---|---|---|
| Google DriveのDownload | PDF等のプレビューがDownloadとして記録される場合がある | 対象形式、利用者、前後の操作、通常業務との整合 |
| MicrosoftのFilePreviewed | ブラウザーの先読み等が記録される場合がある | 操作の定義、同時刻の関連イベント、対象ファイル |
| 顧客管理システムのCSV出力 | 閲覧ログと出力ログが別、又は出力自体が記録されない場合がある | 製品の仕様、記録設定、出力権限、対象期間 |
| ログが見つからない | 保存期限超過、対象外、権限不足、記録未設定の可能性がある | 調査済み期間と調べられない期間の区別 |
根拠:Google Driveのログ仕様/Microsoftの監査イベント
保持期間にも条件があります。Google WorkspaceのDriveログは公式表では6か月、Microsoft Purview Audit Standardの既定は180日です。Microsoftで1年保持を利用する場合は、対象ユーザーのライセンス等の条件を確認します。契約・設定・対象イベントによる違いがあるため、この数字だけで自社の実際の記録範囲を決めません。Googleの保持期間/Microsoftの保持条件
新人社員「ログがないなら、誰も見ていないのでは?」
R.A.I「記録されていなかった可能性もあります。『調べて異常が見つからなかった期間』と『記録がなく調べられない期間』を分けて残します。」
確認先4・5:公開ファイルと利用サービス
自社の公開ファイルを確認する
会社名、自社ドメイン、公開予定のない資料名などで検索します。それに加え、CMS・サーバー・クラウドの管理画面から、公開ファイルとアクセス制限を確認します。顧客一覧、バックアップ、書き出したCSVなどを公開場所に置いていないか、管理担当と照合してください。
noindexは検索結果への掲載を制御する設定で、閲覧を制限する認証機能ではありません。 検索に出なくても、URLを知る人が直接開ける場合があります。Googleの公開内容の制御
開発会社や社内開発部門では、リポジトリの公開範囲も確認します。GitHubの公開リポジトリを非公開に戻しても、既存の公開forkは非公開になりません。現在の公開停止と、過去に作られたコピーの影響は別に調べます。GitHubの公開範囲の仕様
利用サービス・委託先の事故を確認する
顧客情報を預けているサービスや委託先から事故の通知があったら、公表の有無だけで終えず、自社への影響を確認します。
- 対象のサービス・機能・期間はどこか。
- 自社の契約・アカウント・保存データが対象に含まれるか。
- どの項目が対象で、何が確認済みか。
- 何が未確認で、次の更新はいつか。
- 自社側に必要な対処と連絡先は何か。
「委託先で事故があった」と「自社のデータが影響を受けた」を分け、回答日、回答者、確認済みの範囲を保存します。確認項目をさらに整理する場合は、委託先のセキュリティ確認記事も参照してください。
疑いが見つかったら、調査と初動を並行する
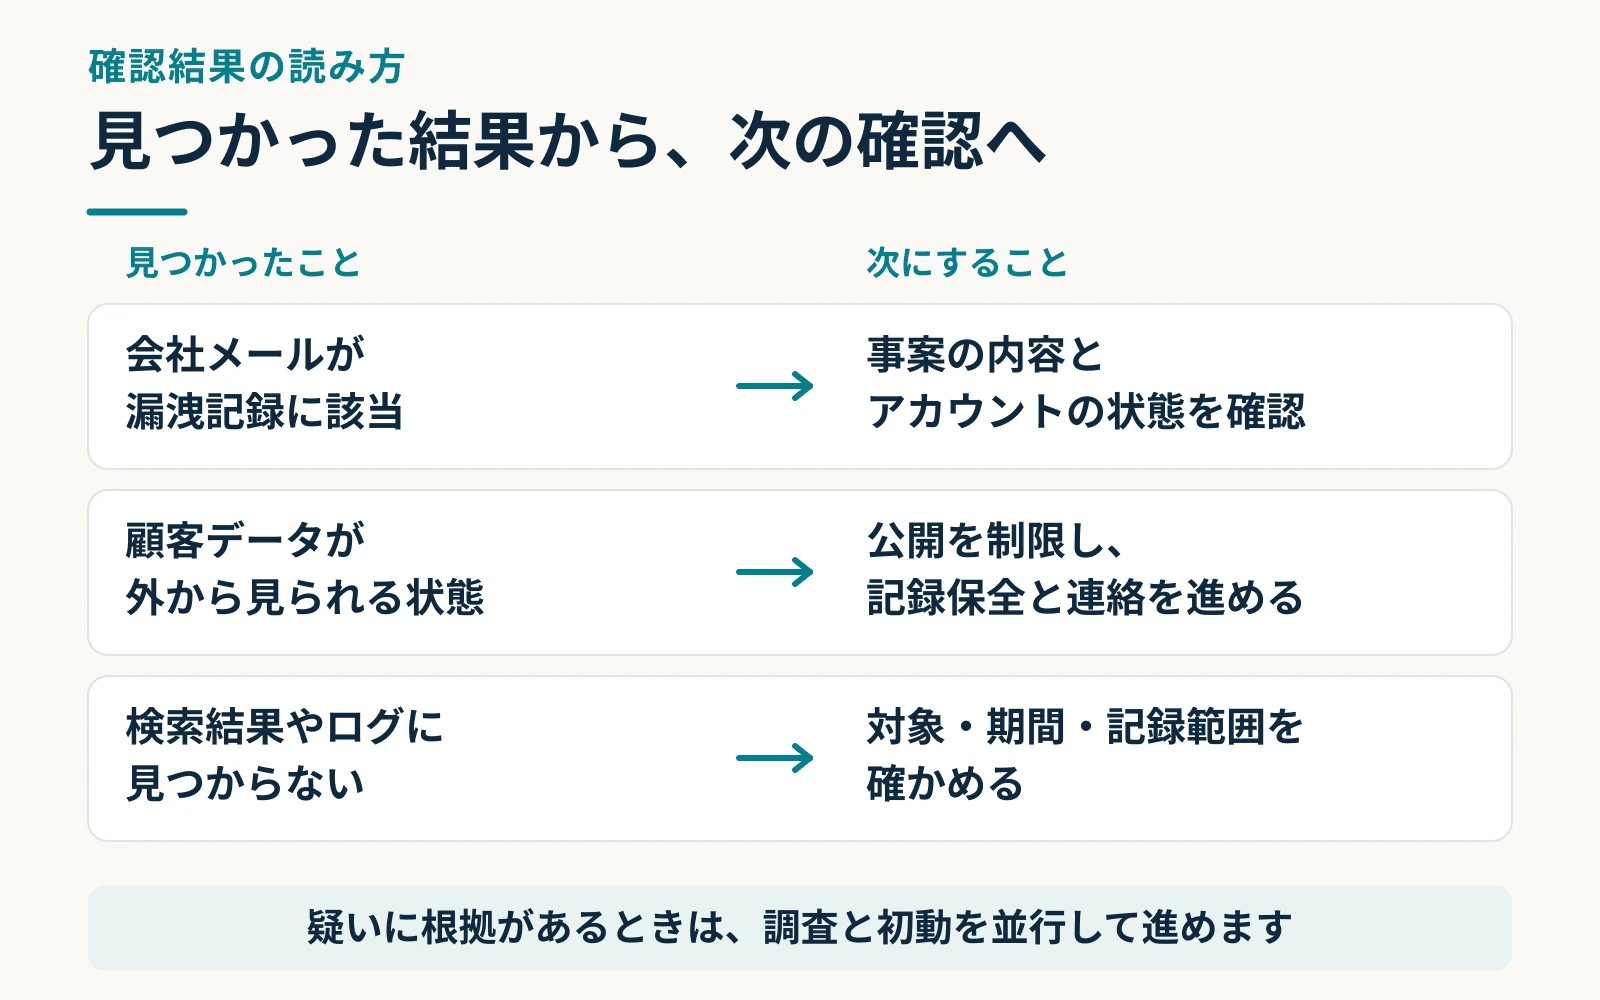
全ての確認が終わるまで待つ必要はありません。想定外の公開、不審な大量出力、顧客からの通報などがあれば、発見日時、対象サービス・URL、観察した事実、自分が行った操作を控え、社内責任者と保守担当へ連絡します。
表は横にスクロールして確認できます。
| 見つかったこと | すぐに進めること | 並行して確認すること |
|---|---|---|
| 顧客情報の想定外の公開 | 管理者が公開・共有を制限し、発見状況と変更内容を記録 | 公開期間、対象情報、閲覧・取得記録、別のコピー、報告の要否 |
| アカウントの不審な操作 | 管理者へ連絡し、対象に応じてセッション失効・権限制限等を実施 | ログイン経路、権限変更、出力、他アカウントへの影響 |
| マルウェア感染の疑い | 担当者の指示で通信を隔離し、ログや警告を保全 | 侵入経路、盗まれた認証情報、他端末・保存データへの影響 |
| 検索・ログに一致がない | 調べた対象・期間・条件を記録 | 未収録、記録対象外、保存期限超過などの未確認範囲 |
不用意な削除や初期化で証拠を消さないことと、被害拡大を止めることを並行して進めます。記録の完了を待って公開制限を遅らせないでください。IPAのインシデント対応手引き
流出情報らしい投稿を見つけても、社員が独断で攻撃者のサイトへ接続したり、掲載ファイルを取得・再配布したり、投稿者と交渉したりしません。把握済みのURL・日時を責任者へ渡し、追加確認を専門家と検討します。攻撃者のサイトや掲載ファイルに安全の保証はありません。JPCERT/CCのFAQ
個人情報保護委員会への報告判断を後回しにしない
民間事業者の報告対象となる主な類型は、次の4つです。いずれも漏えい等が発生した「おそれ」を含みます。少人数なら一律に不要、という区分ではありません。
- 要配慮個人情報を含む場合。
- 不正利用による財産的被害のおそれがある場合。
- 不正の目的をもって行われたおそれがある行為による場合。
- 本人の数が1,000人を超える場合。
対象となる情報や例外等を含め、責任者が個人情報保護委員会の報告対象の案内で判断します。
報告対象の事態を知った後、速報は速やかに、目安は概ね3〜5日以内。確報は知った日から30日以内、不正の目的をもって行われたおそれがある行為による類型は60日以内です。法人では、いずれかの部署がその事態を知った時点が基準です。本人への通知も原則として必要で、状況に応じて速やかに行います。全容の判明を待って期限が始まるわけではなく、速報はその時点で把握した内容を報告します。個人情報保護法ガイドライン・通則編
初動の役割分担や記録欄は、情報漏えいの初動対応マニュアルにもまとめています。
社内で使える12項目の確認チェックリスト
全項目にチェックを付けても、安全の保証にはなりません。確認できた事実、不明な点、次の担当と期限を残すための確認表です。「確認済み」「要対応」「不明」「未確認」「該当なし」を分け、該当なしには理由を添えてください。
CSVには、確認日時、対象情報・保存先、調査期間・条件、状態、根拠、不明点、次の対応、担当者、期限の記入欄があります。パスワードや顧客名簿の中身は書かず、証跡の保管先を記録してください。記入済みファイルも社内の閲覧権限を制限して管理します。
01対象情報と保存先を洗い出す
顧客一覧、注文履歴、問い合わせ内容などから対象を決め、原本・CSV・メール添付・端末のコピー・委託先を一覧にする。情報の管理担当も記録する。
02一般的なアクセスとリンク共有を確認する
対象ファイルの共有画面を開き、指定した人、組織内、リンクを持つ全員のどこまでアクセスを許可しているか記録する。
03個別の共有相手と継承権限を確認する
人・グループ・親フォルダーからの権限を確認し、退職者や終了した委託先など不要なアクセスが残っていないか調べる。
04会社メールを既知の漏洩記録と照合する
確認権限のある会社メールをHIBPで照合する。該当する場合は事案名、発生日、収録日、データの種類、提供元の通知を確認する。
05該当アカウントと端末の状態を確認する
利用の有無、パスワードの使い回し、多要素認証、不審なセッション、端末の警告を管理者と確認する。認証情報の影響と端末感染の疑いを分けて対応する。
06ログの種類と残っている期間を確認する
ログイン、共有・権限変更、閲覧、ダウンロード、CSV出力の記録があるか聞く。記録されない操作と、調べられない期間も記入する。
07不審な記録を通常業務と照合する
利用者、時刻、対象ファイル、接続元、アプリ、前後の操作を照合する。イベント名だけで外部流出を断定せず、不明点を担当者へ引き継ぐ。
08公開ファイルと公開リポジトリを確認する
検索結果と管理画面の両方を確認する。noindexとアクセス制限を区別し、公開停止後も過去のコピーや取得の影響を確認する。
09利用サービスと委託先への影響を確認する
事故通知や公表がある場合、自社の契約・データ・期間・項目が対象か確認する。未確定事項と次の回答予定も残す。
10異常時の連絡先と拡大防止を確認する
社内責任者・保守担当への連絡経路を確認する。異常があれば確認表の完成を待たず連絡し、公開制限や通信隔離などを担当者と進める。
11記録の保全と報告判断を進める
発見日時、画面・通知・ログ、自分が行った操作を保全する。責任者が法令・契約上の報告と本人通知の要否・期限を調査と並行して判断する。
12未確認事項と次の担当・期限を残す
「一致なし」「権限を確認済み」「記録がなく不明」を分ける。残った確認ごとに担当と期限を決め、共有設定の変更や新しい通知を受けた際に見直す。
よくある質問
HIBPに会社メールが出たら、自社から漏洩したということですか?
その結果だけでは判断できません。外部サービスに登録した会社メールが、そのサービスの漏洩記録に含まれる場合もあります。事案の内容と自社アカウントの状態を確認し、顧客台帳については保存先・共有設定・ログを別に調べます。
共有を制限付きに戻せば、対応は完了ですか?
新たなアクセスを制限する操作と、過去の影響の確認は別です。公開期間、対象情報、閲覧・取得記録、保存済みコピーの扱いを確認し、報告・本人通知の要否も判断します。過去の記録がない場合は「不明」と残します。
無料のWebサイトチェックで、顧客情報の漏洩まで分かりますか?
無料チェックはWebサイトの公開情報の点検です。社内クラウドの共有権限、業務システム内部のログ、端末感染、漏洩の有無を確定する調査は含みません。対象と状況に応じた調査が必要な場合は、セキュリティ調査・改善の範囲を確認してください。
まずは顧客一覧を一つ選び、共有画面を開くところから始めてください。管理者には、その一覧について残っているログを確認し、結果と未確認事項を同じ記録にまとめます。調査・改善を依頼する場合は、相談窓口で対象と困っていることをお知らせください。作業範囲と費用は事前に確認します。
参考資料と出典
情報確認日:2026年10月29日。代表・大塚のnote記事をもとに、企業で使う確認表と結果別の対応を追加しました。図の顧客一覧は架空の説明例で、実際の照合・操作結果ではありません。新人社員とR.A.Iは理解を助ける架空の案内役です。
- 個人情報保護委員会:用語解説、Q&A・Q6-2、漏えい等の対応、通則編 — 個人情報の区分、外部閲覧可能な状態、報告と通知。
- HIBP:プライバシーと検索結果、FAQ、API仕様、プラン — 検索結果の範囲、日付、管理権限の検証、利用条件。
- Troy Hunt:stealer logsの解説 — 端末由来の認証情報とサービス側の侵害の区別。
- Google:共有の管理、Driveのログ、保持期間、公開情報の制御、ダークウェブ レポートの終了。
- Microsoft:監査イベント、保持ポリシー — イベントの意味と保持条件。
- GitHub:リポジトリの公開範囲 — 非公開化と公開forkの扱い。
- IPA:インシデント対応手引き、JPCERT/CC:ランサムウェアFAQ — 拡大防止、記録保全、流出情報を確認する際の注意。