「御社のサーバーが、サイバー攻撃に使われている可能性があります」
ある朝、保守会社からそう連絡が来たら、誰が何を確認し、どこまで止められるでしょうか。自社が被害を受ける場合だけでなく、乗っ取られた自社の設備が、別の会社への攻撃に使われる場合もあります。
能動的サイバー防御は、重大なサイバー攻撃を未然に防ぎ、被害の拡大を抑えるための国の取り組みです。ただし、会社が相談すれば、国がすべての攻撃を止め、業務を復旧してくれるという仕組みではありません。
企業が先に確かめたいのは、情報を出せる人、停止を判断する人、再開を判断する人です。 国の制度を理解したうえで、自社と保守会社が動ける準備をしておくことが重要になります。
この記事では、GMOの公表を起点に、国・サービス提供元・自社の対応範囲と、社内で確認できる8項目を整理します。項目と同じ内容を、担当者・根拠・期限を書き込めるCSVでも配布しています。
この記事の目次を見る
GMOの要請から分かること、まだ分からないこと
2026年10月24日、GMOは「お名前.com デスクトップクラウド」へのサイバー攻撃について、能動的サイバー防御の措置を含む対応を政府関係機関に求める方針を公表しました。GMOの第4報
ここで区別したいのは、企業が国に対応を求めたことと、国が特定の措置を実施したことです。前者の公表だけを根拠に、「国が攻撃元を無害化した」とは言えません。
本記事で確認した公表資料の範囲では、この事案に対して国がアクセス・無害化措置を実施したかどうかは確認できません。非公表の対応があるかどうかも含め、実施・未実施を断定しないでおく必要があります。
GMOは10月28日の適時開示で、顧客に関係すると思われる情報の公開を確認したと説明し、対象となる利用者への対応や端末の解析を進める方針を示しています。国への要請と並行して、企業側の調査と被害への対応は続いています。GMOの10月28日適時開示
一方、企業が自分たちで行う対処や復旧は、国の判断を待たずに進める必要があります。異常な通信の制限、記録の保全、被害範囲の調査、業務の代替手段の確保には、それぞれ担当と判断が必要です。
能動的サイバー防御の3つの柱と施行状況
制度の柱は「官民連携」「通信情報の利用」「アクセス・無害化措置」です。2026年10月28日時点では、すべてが同じ段階にあるわけではありません。
表は横にスクロールして確認できます。
| 柱 | 何をする仕組みか | 施行状況 |
|---|---|---|
| 官民連携 | 被害や脅威の情報を共有し、国の分析を事業者の対策につなげる | 関係規定は2026年10月1日施行 |
| 通信情報の利用 | 法律上の条件に沿って通信情報を取得・選別し、攻撃の把握に使う | 新法に基づく制度は2027年秋の施行予定 |
| アクセス・無害化措置 | 攻撃に使われる設備に、法定の要件・手続に基づいて対処する | 関係規定は2026年10月1日施行 |
政府資料では、通信情報利用に関する規定の施行を「2027年11月まで」と説明しています。現在の対策を考えるときは、施行済みの仕組みと、今後の予定を分けて確認します。政府の施行説明/制度の説明
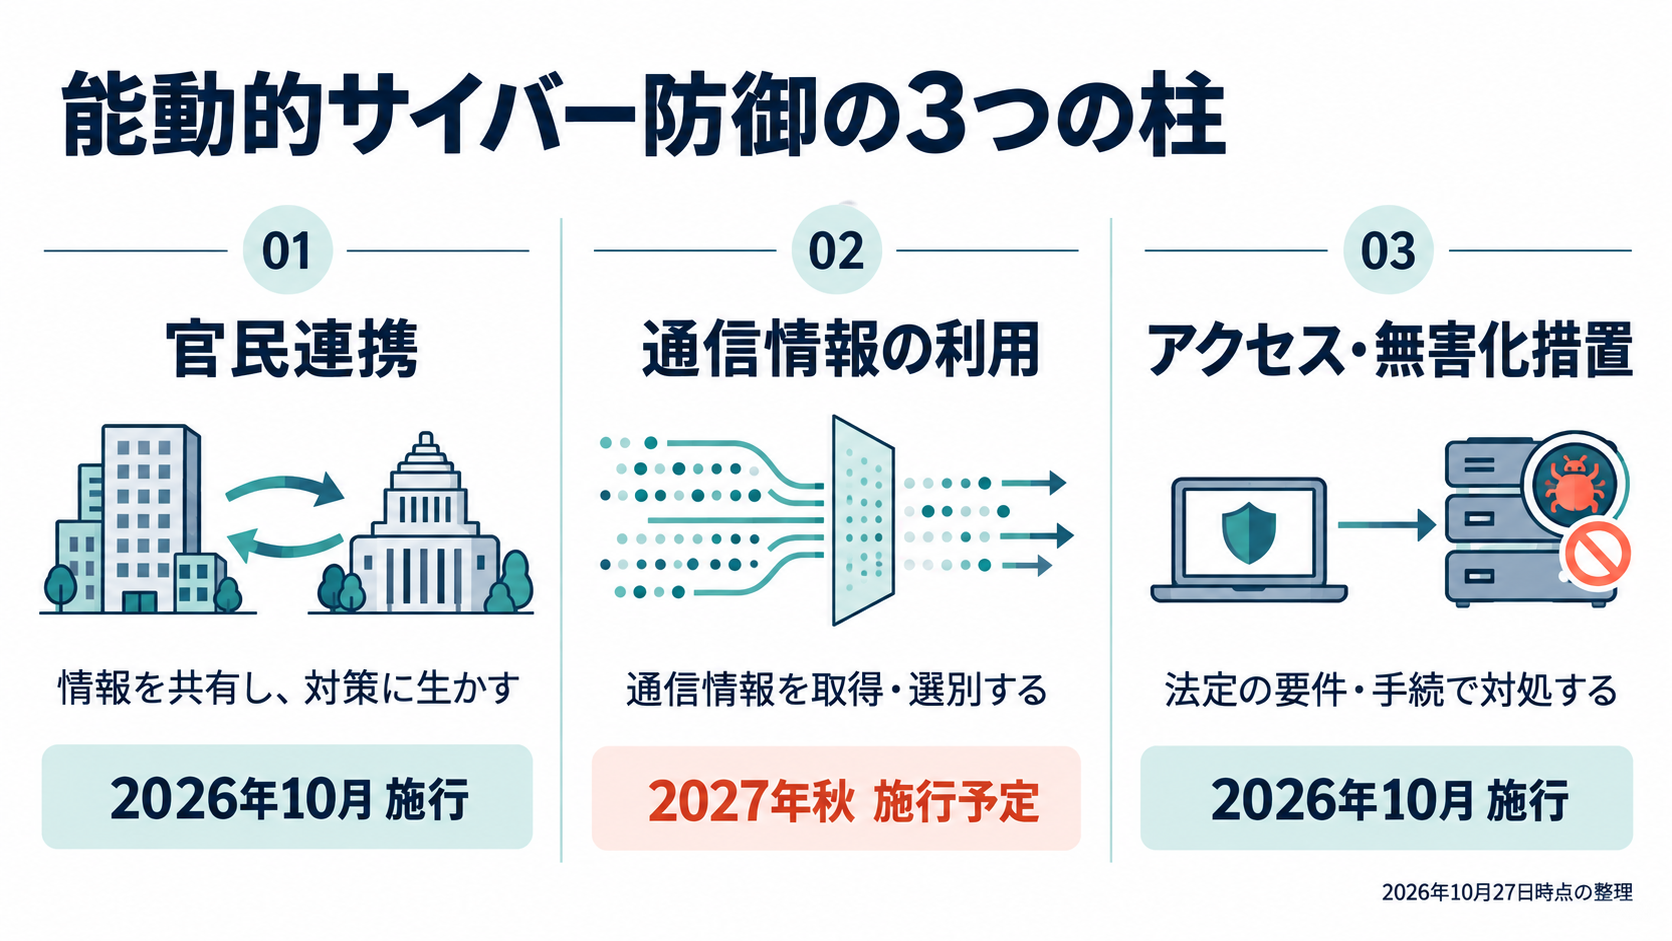
図は元noteで使用した2026年10月27日時点の整理です。本記事では10月28日に政府資料を再確認しています。
国の措置には、要件と審査がある
アクセス・無害化は、民間企業が相手のサーバーへ自由に侵入してよいという制度ではありません。警察の措置では、指定された執行官が、重大な危害のおそれや緊急の必要などの要件に基づいて対処します。国外の設備への措置には、外務大臣との事前協議に関する手続もあります。警察庁の制度解説
適正な実施を審査・検査する機関が、サイバー通信情報監理委員会です。アクセス・無害化については事前承認が原則で、承認を得る時間がない特段の事情がある場合には、実施後の通知を受けた確認・勧告の仕組みがあります。監理委員会の任務
企業側が相談・情報提供することと、国が法律上の要件を判断して措置を実施することは、別の段階です。
すべての会社に同じ新しい報告義務が生じたわけではない
新法の資産届出・インシデント報告の直接の義務対象は、法令で定める「特別社会基盤事業者」です。一般の中小企業まで、一律に同じ届出義務を負うと読むのは適切ではありません。政府の届出・報告制度の解説
ただし、この制度の対象外であっても、個人情報の漏えい等についての法令上の報告・通知や、取引先との契約上の連絡が必要になる場合があります。新法の対象かどうかと、自社の事故で必要な連絡は分けて確認します。個人情報保護委員会の案内
「攻撃元」は、別の被害企業かもしれない
ここからは、GMOの事案を再現したものではない架空の例です。
従業員20人のA社で、受注システムへの不審な通信が見つかりました。通信にはB社のサーバーが関わっています。この例では、B社のサーバーも第三者に乗っ取られ、攻撃を中継する「踏み台」として悪用されているとします。
A社から見える通信元がB社だからといって、B社自身が攻撃者だとは判断できません。B社の設備では正常な業務も動いているため、設備全体を止めると、その仕事まで止まってしまいます。
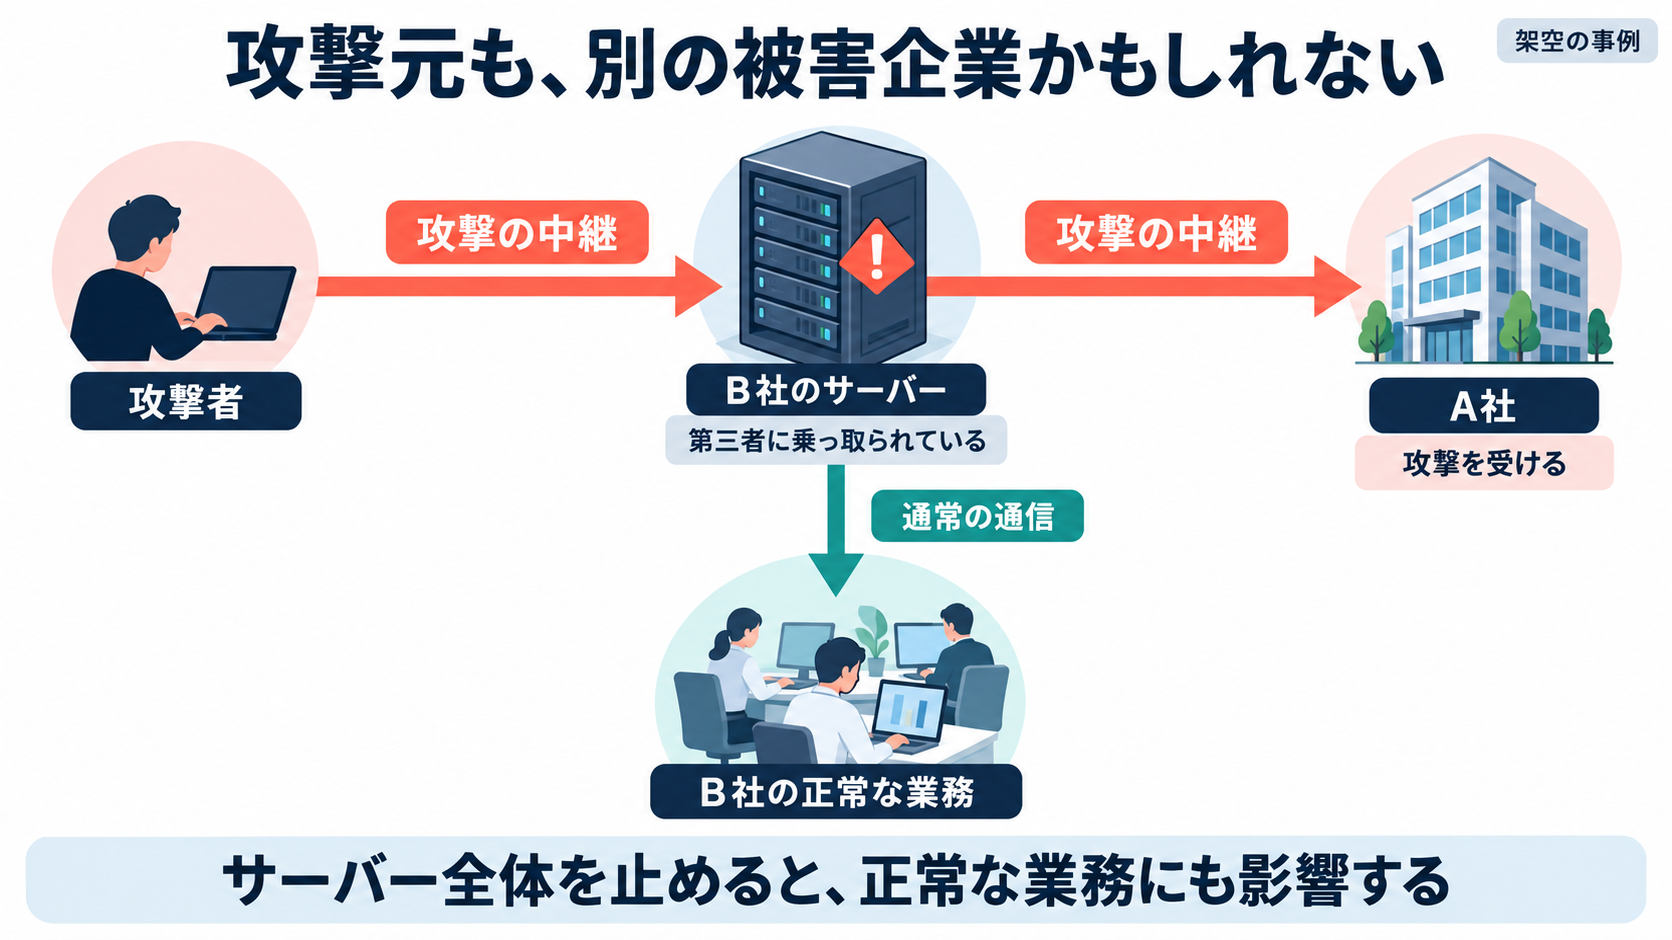
必要なのは、通信元の特定に加えて、何が起きているかを確かめる情報と、どの設備に何をできるかという権限の整理です。
表は横にスクロールして確認できます。
| 動く主体 | 対応できる範囲の例 | 先に確認すること |
|---|---|---|
| 自社 | 自社が管理権限を持つ環境の通信・アカウントの制限、記録の保全、業務の代替 | 誰が操作できるか、誰が停止を判断するか、影響する業務は何か |
| 保守会社・サービス提供元 | 契約や管理権限の範囲で、調査、遮断、復旧、提供元内の連携 | 対応窓口、受付時間、契約範囲、ログを取得できる人 |
| 警察などの国の機関 | 法律上の要件と手続に基づく対処。アクセス・無害化はその一つ | 観測事実や被害・緊急性などを踏まえた、機関側の判断 |
この表は対応範囲の整理です。上から順に依頼すれば自動的に国の措置へ進む、という手順ではありません。
新人社員:相手のサーバーが分かれば、こちらで止められるのでは?
R.A.I:まず、自社で制限できる通信やアカウントを管理者と確認しましょう。相手の設備への対処は、その設備の管理者や、法律上の権限を持つ機関が判断する範囲です。
異常の連絡が来たら、事実の共有と拡大防止を並行する
「詳しく調べ終わるまで連絡しない」「国の対応が決まるまで待つ」とすると、その間にも被害が広がるおそれがあります。分かっていることを責任者へ伝え、記録を残す作業と、被害を抑える作業を並行して進めます。
最初の連絡では、次の情報を一つの記録にまとめると、保守会社や外部窓口へ引き継ぎやすくなります。
- いつ:発見日時、異常が起きたと考えられる時間帯、時刻の基準。
- どこで:対象の端末・サービス・アカウント、管理者、利用している業務。
- 何を見たか:警告の文面、不審な操作や通信の記録、確認した画面。
- 何が影響を受けているか:停止中の業務、利用できないデータ、影響が疑われる範囲。
- 何をしたか:制限した通信・アカウント、操作した人、実施時刻。
- 何が未確認か:侵入経路、情報の持ち出し、他の端末への影響など。
最初からすべて埋める必要はありません。「確認した事実」と「疑い」を分け、次の確認担当を決めます。共有する記録にパスワードや秘密鍵は書かず、顧客情報などを含むログは、相手と範囲を確認した安全な方法で渡します。
管理者は、対象の通信や端末の隔離を検討します。自己判断で初期化・再インストールをすると調査に必要な記録を失う場合があるため、何を保全し、どの操作を行うかを調査担当と共有します。記録の取得完了を待って、拡大防止を遅らせないことも大切です。IPAのインシデント対応の手引き
新人社員:連絡の時点では、被害かどうか分かりません。
R.A.I:「この時刻に、この警告を確認した。被害の有無は未確認」と伝えられます。分からないことを埋めるために、最初の連絡を遅らせる必要はありません。
企業が備える8項目
以下は、自社と保守会社の間で確認するための実務上の整理です。国の措置を受けるための申請条件や、安全性を採点する表ではありません。
確認済み・未対応・不明・該当なしを分け、確認した日付と根拠を残します。「不明」なら調べる担当を、「未対応」なら作業の担当と期限を決めます。該当なしには理由を添えてください。
01対象システムと管理者を一覧にする
Webサイト、受注・顧客管理、メール、クラウド、ネットワーク機器など、業務に使う対象と管理者を確認します。サービス名だけでなく、契約先、管理窓口、停止すると影響する仕事まで並べます。
残すもの: システム名、管理担当、契約先、影響する業務の一覧。管理者が分からなければ、契約書・請求書・社内の引き継ぎ資料から確認する担当を決めます。
02情報を集めて伝える担当を決める
異常の連絡を受け、社内・保守会社・外部窓口へ事実を渡す担当と、その代理を決めます。メールが使えない場合にも連絡できる手段を用意し、窓口と受付時間を確かめます。
残すもの: 主担当・代理、社内連絡先、保守会社や提供元の窓口。必要に応じ、警察のサイバー相談窓口やJPCERT/CCへの相談先も一覧にします。窓口は目的と受付条件を確認します。警察のサイバー事案に関する窓口/JPCERT/CCのインシデント相談
03停止を判断する人と操作する人を決める
受注サイトを一時停止する、外部接続を制限する、管理アカウントを止める。こうした操作について、業務への影響を判断する人と、実際に操作できる人を確認します。責任者が不在の場合の代理も必要です。
残すもの: 停止判断者、操作担当、対象、想定する業務影響、代替手段。「保守会社に任せている」で終わらせず、どの範囲まで事前に合意しているかを確認します。
04必要なログを取り出せるか確認する
ログイン、管理操作、通信、Webアクセスなど、どの記録がどこに残るかを調べます。保存期間、時刻の基準、取得できる人、取得の依頼方法を確認します。
残すもの: ログの種類、保存先、保存期間、取得担当。必要な期間のログがなければ「異常なし」とせず、「その期間は確認できない」と記録します。保管期間や契約プランの見直しは、この不足を踏まえて判断します。
05侵入経路と認証情報に対処できるようにする
ソフトウェアの更新、不要な公開機能の停止、管理者権限の見直し、多要素認証の設定状況を確かめます。侵害が疑われる場合には、変更すべきパスワードや鍵、取り消すべきログイン状態・外部連携も調査対象になります。
残すもの: 更新と権限の担当、対象一覧、実施日、変更後の確認記録。認証情報の変更は、安全性を確認した端末・経路で行えるよう、管理者と手順を決めます。
06復元とデータの照合を試せるようにする
バックアップがあるかに加え、何時点のデータに戻せるか、復元に必要な権限と手順があるかを確認します。復元後は、注文・在庫・請求など、業務の記録が整合するかを確かめます。
残すもの: バックアップの範囲、復元先、確認担当、試した日、照合結果。復元をまだ試していなければ「取得済み・復元未確認」と分けます。試験は本番を上書きせず、安全な検証先で計画します。バックアップ復元の自社検証と対策
07業務再開の判断基準を決める
画面が開くことだけで再開を決めないようにします。侵害範囲の調査、原因への対処、認証情報の見直し、データの照合、再開後の監視について、誰が何を確認するかを決めます。
残すもの: 再開判断者、確認項目、判断の根拠、残る不明点、監視担当。判断材料が足りない場合には、影響のない範囲だけを先に再開できるか、代替運用を続けるかを検討します。
08報告・通知の要否を確認する担当を決める
顧客情報への影響が疑われる場合や、取引先の業務が止まる場合に、どの法令・契約に基づいて誰へ連絡するかを確認します。技術調査と並行して、責任者が必要に応じて法務担当・専門家と判断します。
残すもの: 判断担当、適用する法令・契約、報告先、期限、判断の経過。調査が終わるまで連絡不要と決めつけず、速報や途中経過が必要かも確認します。具体的な個人情報漏えい時の対応は、初動対応マニュアルで整理しています。
攻撃を止めた後に、業務を戻すための確認が残る
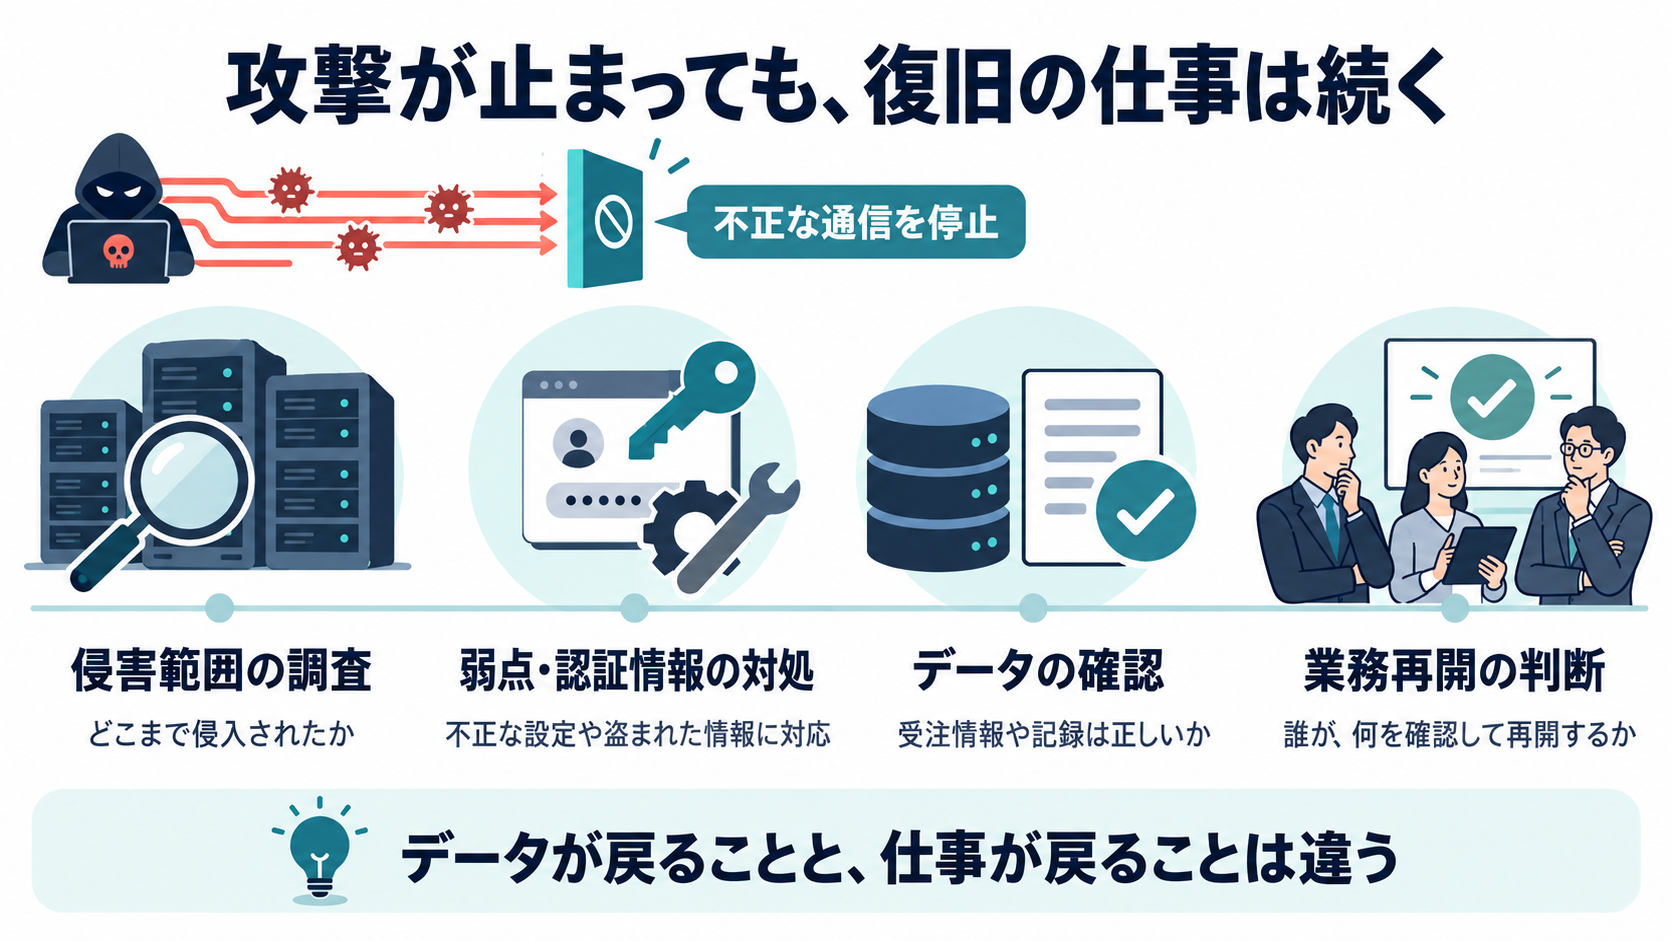
架空のA社で、不正な通信を止められたとします。それでも、別の場所に不正な設定が残っているかもしれません。盗まれた認証情報が有効なままなら、再び使われる可能性があります。
受注データが書き換えられていた場合は、システムが動くだけでは出荷を再開できません。復元した注文と、メール・入金・在庫・配送の記録を照合する必要があります。
表は横にスクロールして確認できます。
| 再開前の問い | 確認する根拠の例 |
|---|---|
| どこまで侵害されたか | 調査対象、確認した記録、調べられていない範囲 |
| 同じ経路から再侵入されないか | 更新・設定変更の記録、権限や認証情報の見直し結果 |
| 業務データは使える状態か | 復元元の時点、注文・在庫・請求等の照合結果 |
| 誰が何を根拠に再開するか | 技術担当の確認、業務責任者の判断、再開後の監視と連絡体制 |
国の対処能力が強化されても、自社の設備とデータを調べ、必要な対処を行い、仕事を戻すための判断は残ります。攻撃の停止と、業務再開の判断を分けることが、復旧の準備になります。
よくある質問
中小企業でも、警察や外部機関へ相談できますか?
サイバー事案については、警察の相談窓口や、JPCERT/CCのインシデント報告窓口があります。窓口ごとに目的・受付条件を確認し、観測した事実を伝えてください。相談を受け付けることと、国がアクセス・無害化措置を行うことは別です。社内や保守会社による拡大防止も並行して進めます。
保守会社へ任せていれば、自社では決めなくてもよいですか?
技術的な操作を委託していても、どの業務を止めるか、顧客へ何を伝えるか、どの条件で再開するかは、自社の判断が必要になります。保守契約の範囲と、自社が判断する範囲を平時に確認しておきましょう。
無料Webチェックで、乗っ取りや漏えいの有無まで分かりますか?
Web AI Securityの無料チェックは、Webサイトの公開情報を確認するサービスです。社内端末、クラウド内部、侵入の有無、情報の持ち出しを判定するものではありません。異常の連絡や具体的な被害がある場合は、その対象・記録を調べる対応が必要です。
まずは、3人の担当を確認する
8項目を一度に埋められなくても、最初の確認はできます。
- 情報を集めて伝える人は、誰か。
- 業務や接続を止める判断をする人は、誰か。
- 調査結果を受けて、再開を判断する人は、誰か。
同じ人が兼ねる場合も、役割と代理を明確にしておきます。次に、保守会社へ「その人が判断するために、どの記録を出せるか」を確認すると、準備を具体化できます。
レイズでは、Web・EC・業務システムなどの対象と管理状況を確認し、調査や改善の範囲をご相談いただけます。作業内容と費用は事前にお見積もりします。調査・改善について相談する
公開Webサイトの状態から確認したい場合は、無料Web AI Securityをご利用ください。結果をもとに、どの項目を誰に確認するかを整理する入口として使えます。
参考資料と出典
情報確認日:2026年10月28日。法令・制度の説明は公表資料に基づく概要です。個別の措置の実施や、自社に適用される義務は、それぞれの条件に沿って確認する必要があります。
- 元note:サイバー攻撃を受けたら、国が止めてくれるのか — 本記事の起点。企業向けに確認項目と対応範囲を加えて再構成。
- GMO:2026年10月24日・第4報 — 政府関係機関への対応要請方針。
- GMO:2026年10月28日適時開示 — 利用者への対応、解析などの続報。
- 内閣官房・内閣府:サイバー対処能力強化法等の施行について — 制度の3つの柱と施行時期。
- 内閣府:制度の説明資料 — 制度全体と段階的な施行。
- 警察庁:令和8年警察白書・特集 — アクセス・無害化の要件と手続。
- サイバー通信情報監理委員会 — 独立した審査・検査、承認と実施後の確認。
- 内閣府:資産届出・インシデント報告制度の解説 — 義務対象と制度の範囲。
- IPA:中小企業のためのセキュリティインシデント対応の手引き — 組織の備え、初動、調査、復旧。
- 警察庁:サイバー事案に関する相談窓口 — 相談・通報先。
- JPCERT/CC:インシデント相談 — 初動対応に関する相談と対応調整。
- 個人情報保護委員会:漏えい等の対応 — 個人情報の漏えい等が発生した際の報告・本人通知。